


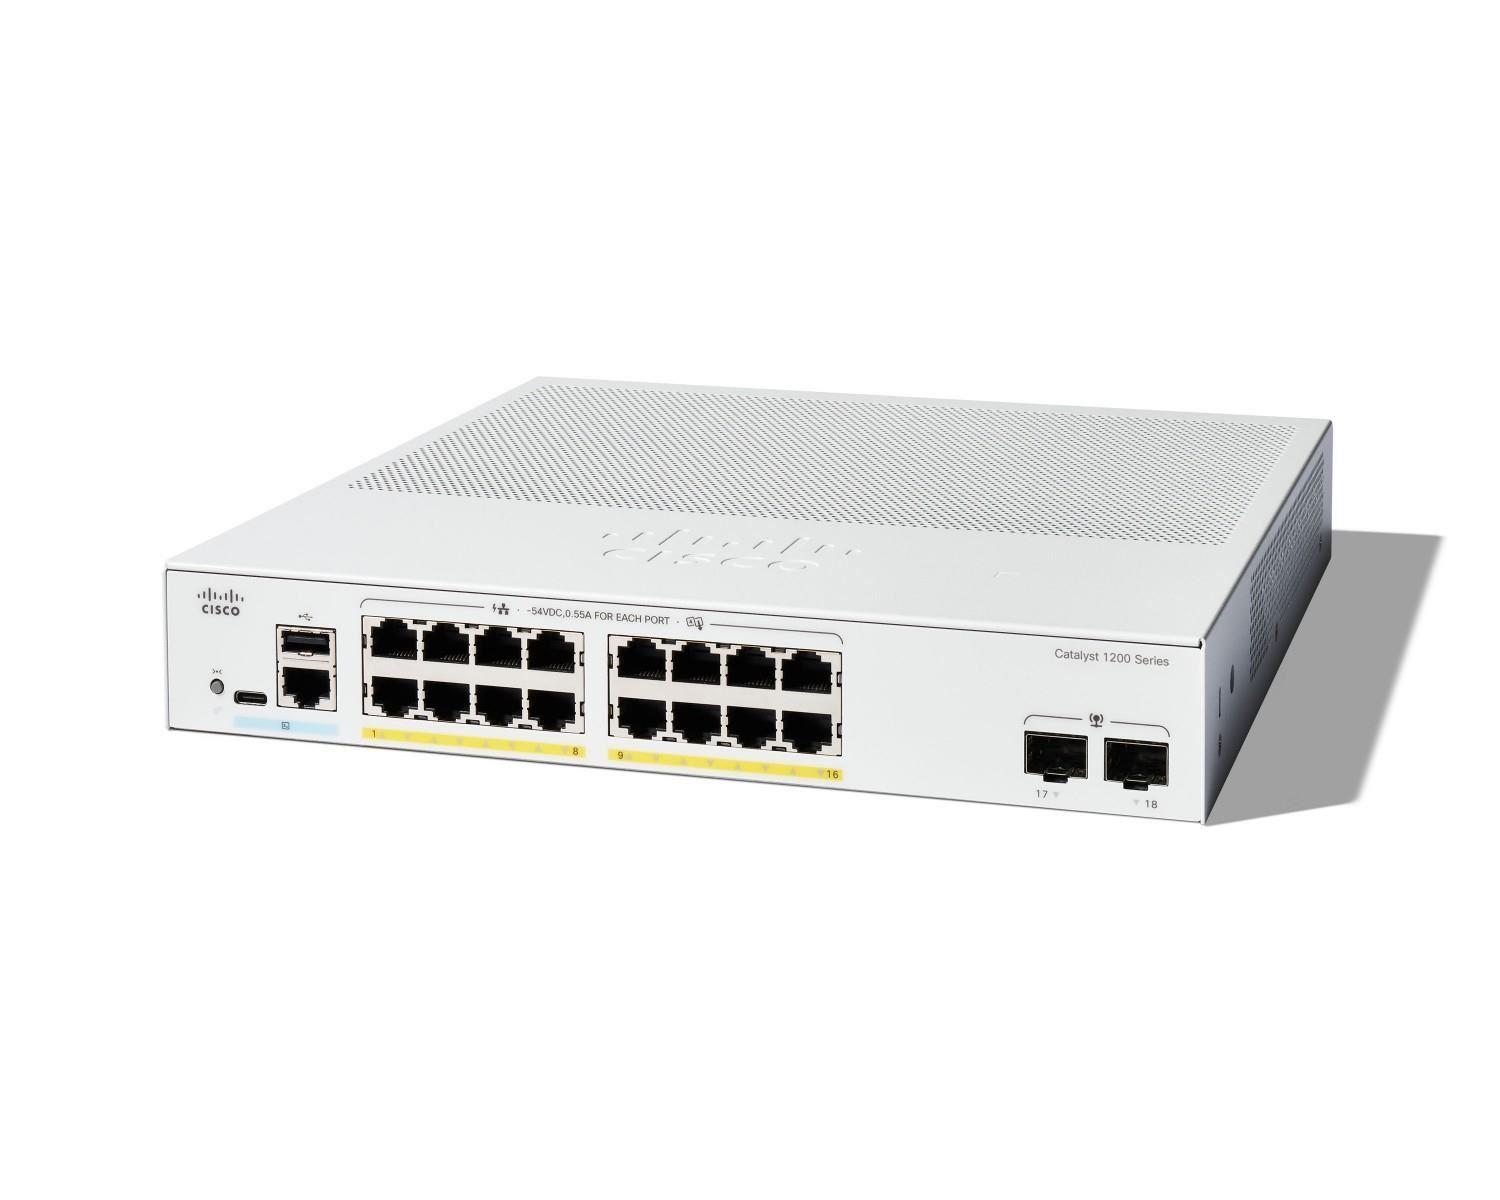
Cisco Catalyst C1200-16P-2G kapcsoló (16xGbE, 2xSFP, 16xPoE , 120 W, ventilátor nélküli) – REFRESH
- 8%DAYS
Illusztrációs kép
 Hűségpontok: 6139
133 955 Ft
122 795 Ft
96 689 Ft Áfa nélkül
Ezek a termékek is érdekelhetik Önt
- 2%DAYS

MERCUSYS switch MS108GP (8xGbE, 7xPoE , 65W, ventilátor nélküli)
Raktáron 1 db
- 19%DAYS

TP-Link OMADA switch ES208GP (8xGbE, 8xPoE , 64W, ventilátor nélküli)
Raktáron > 20 db
- 7%DAYS
Ubiquiti UniFi USW-Flex-2.5G-5, Flex Mini 2.5G
Raktáron 20 db
- 17%DAYS

MikroTik Cloud Smart Switch CSS326-24G-2S RM, 24 nem blokkoló gigabites port, 2xSFP , Marvell DX switch chip, SwOS
Raktáron 20 db
- 2%DAYS

UBNT UniFi Switch USW-Lite-8-PoE [8xGigabit, 4x PoE out 52W, 802.3at/af, 16Gbps]
Raktáron 20 db
- 12%DAYS

MERCUSYS kapcsoló MS116GS (16xGbE, ventilátor nélküli)
Raktáron 18 db
- 14%DAYS

MikroTik Cloud Router Switch CRS328-24P-4S RM, 800MHz CPU, 512MB RAM, 24xLAN, 4xSFP slot, incl. L5
Raktáron 20 db
- 42%DAYS

Delock Switch RJ45 10/100/1000 Mbps 2 portos kézi kapcsoló - kétirányú
Raktáron 6 db
- 20%DAYS

MikroTik Cloud Router Switch CRS326-24G-2S RM, 800MHz CPU, 512MB RAM, 24xLAN, 2xSFP slot, incl. L5
Raktáron 20 db
- 2%DAYS
Zyxel GS-105B V5 5 portos MINI asztali Gigabit Ethernet switch - fém ház
Raktáron > 20 db
- 42%DAYS

TP-Link LS1210GP kapcsoló 1x GLAN, 8x GLAN PoE , 1x SFP, 61W
Raktáron > 20 db
- 24%DAYS
TP-Link TL-SG1016PE 16xGb,(8xPOE ) easy smart rack switch 150W
Raktáron > 20 db
- 20%DAYS
TP-Link ES206GP 6xGb (4xPOE ) Easy Man.switch Omada
Raktáron 20 db
- 13%DAYS

MikroTik RouterBOARD RB260GS (CSS106-5G-1S), Taifatech TF470 CPU, nagy teljesítményű konfigurálható switch, 5x LAN, 1xSFP slot
Raktáron 8 db
- 2%DAYS
UBNT UniFi Switch USW-24-POE Gen2 [24xGigabit, 16x PoE out 120W, 802.3at/af, 2xSFP, 52Gbps]
Raktáron 20 db
- 10%DAYS
Ubiquiti USW-Pro-XG-48, UniFi Pro XG 48, UniFi Pro XG 48
Raktáron 4 db
- 24%DAYS
TP-Link TL-SG108E 8x Gb Fanless Easy Smart Switch 8x Gb ventilátor nélkül
Raktáron 15 db
- 17%DAYS
TP-Link Easy Smart switch TL-SG105MPE (5xGbE, 4xPoE , 120W, ventilátor nélküli)
Raktáron 2 db
- 5%DAYS
TP-Link LiteWave LS108GP v1.0 kapcsoló (P/N: 1760500280) (8xGbE, 8xPoE , 62 W, ventilátor nélküli)
Raktáron 4 db
- 16%DAYS
TP-Link Easy Smart switch TL-SG116E (16xGbE, ventilátor nélküli)
Raktáron > 20 db
Leírás és specifikációk
Cisco Catalyst C1200-16P-2G kapcsoló – REFRESH
A CISCO REFRESH olyan felújított termékek, amelyeket a CISCO minőségi tanúsítvánnyal, garanciával és olyan szerviztámogatással szállít, amelyek egy azonos értékű új termékhez hasonlóak.
A rackbe szereléshez szükséges készlet nem tartozik a csomaghoz.
A Cisco Catalyst 1200 sorozat a következő generációs, megfizethető intelligens kapcsolók sorozata, amelyek a magas teljesítményt és a megbízhatóságot ötvözik a kis- és közepes méretű vállalati hálózatokhoz szükséges teljes funkciókészlettel. A kapcsolók egy testreszabott Linux operációs rendszeren futnak, és rugalmas felügyeleti lehetőségeket, átfogó biztonsági megoldásokat és 3. rétegű statikus útválasztási funkciókat kínálnak, amelyek messze meghaladják a nem menedzselt vagy olcsó kapcsolók képességeit, mindezt alacsonyabb áron, mint a teljesen menedzselt kapcsolók. Ha megbízható megoldásra van szüksége az online erőforrások megosztásához, valamint számítógépek, telefonok és vezeték nélküli hozzáférési pontok csatlakoztatásához, a Catalyst 1200-as sorozatú intelligens kapcsolói ideális megoldást kínálnak megfizethető áron.
Termékoldalak: C1200-16P-2G| Teljesítmény | |
| Kapcsolási kapacitás és továbbítási sebesség (Minden kapcsoló wire-speed és blokkolásmentes) | |
| Teljesítmény millió csomag/másodpercben (mpps) (64 bájtos csomagok) | 26,78 |
| Kapcsolási kapacitás gigabit/másodpercben (Gbps) | 36 |
| 2. rétegű kapcsolás | |
| Spanning Tree Protocol (STP) | 802.1d szabvány szerinti spanning tree támogatás
Gyors konvergencia az 802.1w (Rapid Spanning Tree Protocol [RSTP]) használatával, alapértelmezés szerint engedélyezve Több spanning tree-példány 802.1s használatával (MSTP); 8 példány támogatott Per-VLAN Spanning Tree Plus (PVST ); 126 példány támogatott Rapid PVST (RPVST ); 126 példány támogatott |
| Portcsoportosítás/kapcsolat-összevonás | Az IEEE 802.3ad Link Aggregation Control Protocol (LACP) támogatása
Legfeljebb 4 csoport Csoportonként legfeljebb 8 port, mindegyikhez 16 jelölt porttal (dinamikus) 802.3ad Link Aggregation Group (LAG) esetén |
| VLAN | Legfeljebb 255 aktív VLAN egyidejű támogatása
Port-alapú és 802.1Q-címke-alapú VLAN-ok VLAN-kezelés Vendég-VLAN Automatikus felügyeleti VLAN (ASV) |
| Hang-VLAN | A hangforgalom automatikusan egy hangátvitelre szánt VLAN-hoz kerül hozzárendelésre, és a megfelelő QoS-szintekkel kezelik. A Voice Services Discovery Protocol (VSDP) hálózat-szintű, automatikus telepítést biztosít a hangvégpontok és a hívásvezérlő eszközök számára. |
| Általános VLAN-regisztrációs protokoll (GVRP) és általános attribútum-regisztrációs protokoll (GARP) | A VLAN-ok automatikus továbbításának és konfigurálásának engedélyezése híddal összekapcsolt tartományban |
| Az Internet Group Management Protocol (IGMP) 1., 2. és 3. verziójának snooping funkciója | A sávszélességet igénylő multicast-forgalmat kizárólag a kérők számára engedélyezi; 255 multicast-csoportot támogat (a forrás-specifikus multicastinget is támogatja) |
| IGMP-lekérdező | A multicast útválasztó hiányában a snooping kapcsolók 2. rétegű multicast-tartományának támogatására szolgál |
| Head-of-Line (HOL) blokkolás | A HOL-blokkolás megelőzése |
| Loopback-felismerés | Védelmet nyújt a hurkok ellen azáltal, hogy a hurokprotokoll-csomagokat azon portokon keresztül továbbítja, amelyeken a hurok elleni védelem engedélyezve van. Működése független az STP-től. |
| 3. rétegű útválasztás | |
| IPv4-útválasztás | IPv4-csomagok vezetékes sebességű útválasztása
Legfeljebb 32 statikus útvonal és legfeljebb 16 IP-interfész |
| IPv6-útválasztás | Az IPv6-csomagok vezetékes sebességű útválasztása |
| 3. rétegű interfész | A 3. rétegű interfész konfigurálása fizikai porton, LAG-on, VLAN-interfészen vagy loopback-interfészen |
| Osztálymentes tartományközi útválasztás (CIDR) | CIDR-támogatás |
| Dynamic Host Configuration Protocol (DHCP) továbbítás a 3. rétegen | A DHCP-forgalom továbbítása IP-tartományok között |
| User Datagram Protocol (UDP) továbbítás | A 3. rétegű tartományok közötti adatküldés az alkalmazások felismerése vagy a Bootstrap Protocol (BootP)/DHCP-csomagok továbbítása céljából |
| Biztonság | |
| Secure Sockets Layer (SSL) | Minden HTTPS-forgalmat titkosít, így biztonságos hozzáférést biztosít a kapcsoló böngészőalapú felügyeleti felületéhez |
| SSH-protokoll | Az SSH a Telnet-forgalom biztonságos alternatívája. A Secure Copy (SCP) szintén az SSH-t használja. Az SSH v1 és v2 verziói támogatottak. |
| IEEE 802.1X (hitelesítő szerepkör) | RADIUS-hitelesítés, vendég-VLAN, egy- vagy többgépes üzemmód, valamint egy- vagy több munkamenet |
| STP loopback védelem | További védelmet nyújt a 2. rétegű továbbítási hurkok (STP-hurkok) ellen |
| Secure Core Technology (SCT) | Biztosítja, hogy a kapcsoló minden esetben fogadja és feldolgozza az irányítási és protokollforgalmat, függetlenül attól, hogy mekkora a beérkező forgalom |
| Érzékeny adatok védelme (SSD) | Egy olyan mechanizmus, amely biztonságosan kezeli az érzékeny adatokat (például jelszavakat, kulcsokat stb.) a kapcsolón, továbbítja ezeket az adatokat más eszközökre, és biztosítja a biztonságos automatikus konfigurációt. Az érzékeny adatok megtekintésére – akár egyszerű szövegként, akár titkosított formában – a felhasználó által beállított hozzáférési szintnek és a felhasználó hozzáférési módjának megfelelően van lehetőség. |
| Megbízható rendszerek | A megbízható rendszerek rendkívül biztonságos alapot biztosítanak a Cisco termékek számára
Futtatási védelmi mechanizmusok (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) |
| Portbiztonság | Lehetőség a forrás MAC-címek portokhoz való rögzítésére és a megtanult MAC-címek számának korlátozására |
| RADIUS | Támogatja a RADIUS-hitelesítést a rendszergazdai hozzáféréshez. A kapcsoló kliensként működik |
| Viharellenőrzés | Broadcast, multicast és ismeretlen unicast |
| DoS-támadások megelőzése | DoS-támadások megelőzése |
| Több felhasználói jogosultsági szint a CLI-ben | 1., 7. és 15. jogosultsági szint |
| ACL-ek | Legfeljebb 512 szabály támogatása
Forrás- és cél-MAC-cím, VLAN-azonosító, IPv4- vagy IPv6-cím, IPv6-folyamatcímke, protokoll, port, Differentiated Services Code Point (DSCP)/IP prioritás, TCP/UDP forrás- és célportok, 802.1p prioritás, Ethernet-típus, Internet Control Message Protocol (ICMP) csomagok, IGMP csomagok, TCP jelző; az ACL mind a bejövő, mind a kimenő forgalomra alkalmazható Időalapú ACL-ek támogatása |
| Szolgáltatásminőség | |
| Prioritási szintek | 8 hardveres sor |
| Ütemezés | Szigorú prioritás és súlyozott körkörös (WRR) sorbaállítás a DSCP és a szolgáltatási osztály (802.1p/CoS) alapján |
| Szolgáltatási osztály | Portalapú, 802.1p VLAN-prioritás alapú, IPv4/v6 IP-prioritás/szolgáltatástípus (ToS)/DSCP alapú, differenciált szolgáltatások (DiffServ), osztályozás és újramarkolás ACL-ek, megbízható QoS |
| Sebességkorlátozás | Bejövő forgalom szabályozása, kimenő forgalom alakítása és sebességszabályozás VLAN-onként, portonként és adatfolyamon alapulva |
| A torlódások elkerülése | A TCP-torlódáselkerülési algoritmusra azért van szükség, hogy csökkentsék és megakadályozzák a globális TCP-veszteség-szinkronizációt |
| Szabványok | |
| Szabványok | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x áramlásszabályozás, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | IPv6 vendégmód
IPv6 Ethernet-en keresztül Kettős IPv6/IPv4-protokollköteg IPv6 szomszédfelismerés (ND) IPv6 állapotmentes címek automatikus konfigurálása Az MTU (Maximum Transmission Unit) értékének felderítése Ismétlődő címek felismerése (DAD) ICMP 6. verzió IPv6 az IPv4-hálózaton, az Intrasite Automatic Tunnel Addressing Protocol (ISATAP) támogatásával |
| IPv6 QoS | Hardveresen előnyben részesíti az IPv6-csomagokat |
| IPv6 ACL | IPv6-csomagok elvetése vagy sebességkorlátozása hardveresen |
| Multicast Listener Discovery (MLD v1/2) figyelés | Az IPv6 multicast-csomagokat kizárólag a kívánt címzetteknek továbbítja |
| IPv6-alkalmazások | Web/SSL, Telnet-kiszolgáló/SSH, Ping, Traceroute, Egyszerű hálózati időprotokoll (SNTP), Trivial File Transfer Protocol (TFTP), Egyszerű hálózatkezelési protokoll (SNMP), RADIUS, Syslog, DNS-kliens, DHCP-kliens, DHCP automatikus konfiguráció |
| Támogatott IPv6 RFC-k | RFC 4443 (amely felváltja az RFC 2463-at): ICMPv6
RFC 4291 (amely az RFC 3513-at hatályon kívül helyezi): IPv6-címarchitektúra RFC 4291: IPv6 címzési architektúra RFC 2460: IPv6 specifikáció RFC 4861 (amely az RFC 2461-et felváltja): szomszédfelismerés az IPv6 esetében RFC 4862 (amely az RFC 2462-t felváltja): IPv6 állapotmentes címek automatikus konfigurálása RFC 1981: útvonal-MTU-felismerés RFC 4007: Az IPv6 hatókörös címarchitektúrája RFC 3484: alapértelmezett címválasztási mechanizmus RFC 5214 (amely az RFC 4214-et felváltja): ISATAP-alagút RFC 4293: IPv6 MIB: szövegszerkesztési konvenciók és általános csoport RFC 3595: Az IPv6-áramlási címkére vonatkozó szöveges konvenciók |
| Vezetés | |
| Cisco Business Dashboard | Támogatás a kapcsolón futó Cisco Business Dashboard beágyazott érzékelőjéhez. Ezzel elkerülhető, hogy a helyszínen külön hardvert vagy virtuális gépet kelljen beállítani a Cisco Business Dashboard érzékelőjéhez. |
| Cisco Business mobilalkalmazás | Mobilalkalmazás a Cisco Business kapcsolókhoz és vezeték nélküli termékekhez. Segít perceken belül beállítani a helyi hálózatot, és az ujjhegyével könnyedén kezelheti azt. |
| Cisco Network Plug and Play (PnP) ügynök | A Cisco Network PnP megoldás egyszerű, biztonságos, egységes és integrált szolgáltatást nyújt, amely megkönnyíti az új fiókokban vagy campusokon történő eszközbevezetést, illetve a meglévő hálózat frissítéseinek beállítását. A megoldás egységes megközelítést biztosít a Cisco útválasztók, kapcsolók és vezeték nélküli eszközök beállításához, szinte teljesen automatizált telepítési élményt nyújtva.
Támogatja a Cisco PnP Connect funkciót |
| Webes felhasználói felület | Beépített konfigurációs segédprogram a böngészőn keresztüli egyszerű eszközkonfiguráláshoz (HTTP/HTTPS). Támogatja a konfigurálást, a varázslókat, a rendszerirányító panelt, a rendszerkarbantartást és a felügyeletet
Alap- és haladó üzemmód a maximális működési hatékonyság érdekében |
| SNMP | Az SNMP 1., 2c. és 3. verziói, amelyek támogatják a trap-eket, valamint az SNMP v3 felhasználóalapú biztonsági modellje (USM) |
| Távoli felügyelet (RMON) | A beágyazott RMON szoftverügynök 4 RMON-csoportot támogat (előzmények, statisztikák, riasztások és események) a forgalomkezelés, a felügyelet és az elemzés hatékonyságának növelése érdekében |
| IPv4 és IPv6 kettős protokollköteg | A két protokollköteg együttes használata az áttérés megkönnyítése érdekében |
| Firmware-frissítés | Webböngésző frissítése (HTTP/HTTPS), valamint TFTP és SCP-n keresztüli frissítés SSH-n keresztül
Kettős képfájlok a rugalmas firmware-frissítésekhez |
| Port-tükrözés | Egy port forgalmát egy másik portra lehet tükrözni hálózati elemzővel vagy RMON-érzékelővel történő elemzés céljából. Legfeljebb 4 forrásport forgalmát lehet egy célportra tükrözni. |
| VLAN-tükrözés | A VLAN-ból származó forgalom tükrözhető egy portra, hogy azt hálózati elemzővel vagy RMON-érzékelővel elemezhessék. Legfeljebb 4 forrás-VLAN tükrözhető egy célportra. |
| DHCP (12., 59., 60., 66., 67., 125., 129. és 150. opció) | A DHCP-beállítások lehetővé teszik a központi pontról (DHCP-kiszolgálóról) történő szigorúbb ellenőrzést az IP-cím megszerzése, az automatikus konfigurálás (a konfigurációs és képfájlok letöltésével), a DHCP-továbbítás és a gazdagépnév tekintetében |
| Secure Copy (SCP) | Fájlokat biztonságosan továbbít a kapcsolóhoz és onnan vissza |
| Automatikus konfigurálás SCP-fájl letöltésével | Lehetővé teszi a tömeges bevezetést az érzékeny adatok védelme mellett |
| Szövegszerkeszthető beállítások | A konfigurációs fájlok szövegszerkesztővel szerkeszthetők, és letölthetők egy másik kapcsolóra, ami megkönnyíti a tömeges telepítést |
| Smartports | A QoS és a biztonsági funkciók egyszerűsített konfigurálása |
| Auto Smartports | A Cisco Discovery Protocol vagy az LLDP-MED segítségével felderített eszközök alapján automatikusan alkalmazza a Smartports-szerepkörökön keresztül biztosított információkat a porthoz. Ez megkönnyíti a felhasználói beavatkozást nem igénylő telepítéseket. |
| Szövegnézet CLI | Szkriptelhető parancssor. Támogatott a teljes parancssor, valamint a menüalapú parancssor is. A parancssor esetében az 1., 7. és 15. felhasználói jogosultsági szintek támogatottak. |
| Helymeghatározás | A grafikus felhasználói felület és a dokumentáció több nyelvre történő lokalizálása |
| Bejelentkezési sáv | Webes és CLI-hez egyaránt konfigurálható több banner |
| Egyéb vezetői pozíciók | Traceroute, egyetlen IP-cím kezelése, HTTP/HTTPS, RADIUS, porttükrözés, TFTP-frissítés, DHCP-kliens, SNTP, kábeldiagnosztika, Ping, syslog, Telnet-kliens (SSH biztonsági támogatás), automatikus időbeállítás a felügyeleti állomásról |
| Zöld (energiahatékonyság) | |
| Energiaérzékelő | Az RJ-45-ös porton automatikusan kikapcsolja az áramellátást, ha a kapcsolat megszakadását észleli. Amikor a kapcsoló észleli, hogy a kapcsolat helyreállt, az aktív üzemmód csomagvesztés nélkül folytatódik. |
| A kábel hosszának érzékelése | A jel erősségét a kábel hosszához igazítja. Rövidebb kábelek esetén csökkenti az energiafogyasztást |
| EEE-kompatibilis (802.3az) | Minden rézvezetékes Gigabit Ethernet-porton támogatja az IEEE 802.3az szabványt |
| A portok LED-jeinek kikapcsolása | Az LED-eket energiatakarékossági célból kézzel is kikapcsolhatjuk |
| Időalapú portkezelés | A portot a felhasználó által megadott ütemezés szerint kapcsolja be vagy ki (amikor a port rendszergazdai szempontból aktív) |
| Időalapú PoE | A PoE-tápellátás a felhasználó által megadott ütemterv szerint be- vagy kikapcsolható az energiatakarékosság érdekében |
| Perpetual PoE | A készülék újraindulása közben PoE-táplálást biztosít a csatlakoztatott, áramellátást igénylő eszközök számára |
| Általános | |
| Jumbo keretek | A keretméret legfeljebb 9000 bájt. Az alapértelmezett MTU-érték 2000 bájt. |
| MAC-táblázat | 8000 cím |
| Chipvédő | Észleli a manipulációs kísérleteket, és a rendszerindítás során reagál rájuk |
| A rendszerindító integritása | A rendszerindítási integritás láthatósága lehetővé teszi, hogy a Cisco platformjának identitására és a szoftver integritására vonatkozó információk láthatóak és felhasználhatóak legyenek |
| Discovery | |
| Bonjour | A kapcsoló a Bonjour-protokoll segítségével jelzi jelenlétét |
| Link Layer Discovery Protocol (LLDP) (802.1ab) az LLDP-Media Endpoint Discovery (MED) kiterjesztésekkel | Az LLDP lehetővé teszi a kapcsolónak, hogy azonosító adatait, konfigurációját és képességeit közzétegye a szomszédos eszközök számára, amelyek az adatokat egy MIB-ben tárolják. Az LLDP-MED az LLDP kiterjesztése, amely az IP-telefonokhoz szükséges bővítményeket tartalmazza. |
| Cisco Discovery Protocol | A kapcsoló a Cisco Discovery Protocol segítségével jelzi jelenlétét. Ezenkívül a Cisco Discovery Protocol segítségével felismeri a csatlakoztatott eszközt és annak jellemzőit. |
| Power over Ethernet (PoE) | |
| 802.3at PoE és 802.3af PoE tápellátás a felsorolt teljesítménykeretek határain belül bármely RJ-45-csatlakozón keresztül | Az alábbi kapcsolók támogatják a 802.3at PoE , a 802.3af és a Cisco szabvány előtti (régi) PoE szabványokat. Bármely Gigabit Ethernet-porthoz legfeljebb 30,0 W teljesítmény biztosítható, amíg a kapcsoló PoE-kerete ki nem merül. A kapcsolónként a PoE számára rendelkezésre álló teljes teljesítmény a következő: |
| A PoE-nek szánt teljesítmény | 120 W |
| A PoE-t támogató portok száma | 16 |
| Hardver | |
| Energiafogyasztás (legrosszabb esetben) | |
| A rendszer energiafogyasztása | 110 V = 17,4 W
220 V = 17,2 W |
| Energiafogyasztás (PoE használatával) | 110 V = 143,9 W
220 V = 141,4 W |
| Hőelvezetés (BTU/óra) | 490,7 |
| Készenléti fogyasztás | 110 V = 10,4 W
220 V = 10,2 W |
| Kikötők | |
| A rendszer összes portja | 18 db Gigabit Ethernet |
| RJ-45-csatlakozók | 16 db Gigabit Ethernet |
| Kombinált portok (RJ-45 Small Form-Factor Pluggable [SFP]) | 2 db SFP |
| USB-csatlakozó | USB Type-C-csatlakozó a kapcsoló elülső paneljén a fájlok és képek egyszerű kezeléséhez, valamint konzolcsatlakozó |
| Gombok | Visszaállítási gomb |
| Kábelezési típus | 1000BASE-T-hez 5e-es vagy annál magasabb kategóriájú, árnyékolatlan sodrott érpár (UTP) |
| LED-ek | Rendszer, Link/Act, PoE, Sebesség |
| Flash | 512 MB |
| CPU | 1,4 GHz-es kétmagos ARM processzor |
| DRAM | 1 GB DDR4 |
| Csomagpuffer | Mivel a pufferek dinamikusan megosztottak, az összes szám az összes portra vonatkozó összesített érték.
1,5 MB |
| Támogatott SFP/SFP modulok | MGBSX1
MGBLH1 MGBLX1 MGBT1 GLC-SX-MMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE |
| Környezetvédelem | |
| A készülék méretei (Szélesség × Mélység × Magasság) | 268 × 297 × 44 mm (10,56 × 11,69 × 1,73 hüvelyk) |
| Egységnyi tömeg | 2,38 kg (5,25 lb) |
| Teljesítmény | 100–240 V, 50–60 Hz, beépített |
| Tanúsítványok | UL (UL 62368), CSA (CSA 22.2), CE-jelölés, FCC 15. rész (CFR 47) A osztály |
| Üzemi hőmérséklet | 32°–122°F (0°–50°C) |
| Tárolási hőmérséklet | -13°–158°F (-25°–70°C) |
| Működési páratartalom | 10%–90%, relatív, nem kondenzáló |
| Tárolási páratartalom | 10%–90%, relatív, nem kondenzáló |
| Akusztikus zaj és a meghibásodások közötti átlagos idő (MTBF) | |
| Fan (szám) | Ventilátor nélküli |
| Akusztikus zaj | N/A |
| MTBF 25 °C-on (óra) | 706 983 |
| Garanciák | Korlátozott élettartam |
| A csomag tartalma | |
| Cisco Catalyst 1200 sorozatú kapcsoló | |
| Tápkábel | |
| Pointer kártya | |
| Minimális követelmények | |
| Webböngésző: Chrome, Firefox, Edge, Safari | |
| 5e kategóriájú Ethernet hálózati kábel | |
| TCP/IP, hálózati adapter és hálózati operációs rendszer (például Microsoft Windows, Linux vagy Mac OS X) telepítve |
Ez is érdekelheti Önt
Paraméterek
Tanácsadás
Gyakori kérdések
Mi történik, ha a festék nem illeszkedik a nyomtatómba?
Ha rossz terméket vásárolt, indoklás nélkül 30 napig visszaküldheti hozzánk a 2120 Dunakeszi, Szent György utca 15. - Horváth Péter címre ( csak a munkanapokon és személyesen a terméket NEM lehet visszavinni, csak postai úton).Ha az utángyártott festéket nem ismeri fel a nyomtatója online tudja reklamálni a megrendelést és küldünk csereterméket vagy kérheti a pénzvisszautalást. Ha véletlenül hiba található a weboldalunkon, és ez miatt rossz terméket vásárolt, akkor természetesen kicseréljük a festéket 30 nap után is. Időnként az ügyfelek elfelejtik eltávolítani a festékek védő elemeit - ha a termék nem fér bele a nyomtatóba, akkor ellenőrizze le, hogy eltávolította-e a narancssárga, sárga vagy egyéb színes műanyag elemeket.
Melyik cég szállítja ki az árut?
Megrendeléskor a következő szállítási lehetőségek közül választhat: GLS, GLS CSOMAGPONT. Bővebb információt az alábbi linken talál: https://www.tonerpartners.hu/vasaroljon-nalunk/termek-kezbesitese/
Honnan tudom, hogy mikor fog megérkezni a csomag?
Ha a terméket már becsomagolták fog kapni értesítést a raktárból. A kiszállító cégtől, vagyis a GLS-től is fog kapni e-mail, SMS értesítést, majd a kiszállítás napján telefonon felveszik Önnel a kapcsolatot. A csomag számát és annak nyomon követésére szolgáló linket e-mailben küldjük Önnek.
Személyes átvételre van lehetőség?
Sajnos nincs lehetőség személyes átvételre, nem tartunk fent üzlethelyiséget. Nálunk online tud vásárolni és a GLS szállítja házhoz a megrendelést.
Fizethetek a futárnál kártyával?
Igen, a GLS-nél tud fizetni kártyával- ilyen esetben használja az utánvét opciót (+350Ft). Ha a GLS CSOMAGPONTOT választja az összes átvételi pont mellett fel van tüntetve ez az információ.
Meddig kell elküldeni a megrendelést, hogy másnap kézhez kapjam?
A szállítási idő a raktár jelenlegi állapotától és a beszállító cégtől függ. Az esetek 95% -ában a TonerPartner PREMIUM termékeket a következő munkanapon szállítjuk, ha azokat 11:30-ig megrendeli. Eredeti termékek esetén a szállítási idő 2 munkanap ( ha a termék mellett nincs feltüntetve más időpont). A szállítási időt a termékleírásban vagy a kosárban találja megrendeléskor.
Honnan tudom, hogy hol van a csomagom jelenleg?
A GLS e-mailben vagy SMS-ben elküldi a csomag számát és egy linket annak nyomon követésére.
Szükséges vásárlás előtt regisztrálni a weboldalon?
A megrendelés teljesítéséhez nem kell regisztrálnia.
Letudok adni rendelést telefonon keresztük?
A GDPR, valamint a fogyasztók és a kiskereskedők jogi védelme miatt nem tudjuk elfogadni a telefonos megrendeléseket. Örömmel segítünk telefonon, de a megrendelését Önnek kell leadnia a weboldalon keresztül.
Hogy zajlik a reklamáció és mennyi ideig tart annak megoldása?
A legtöbb panaszt 7-14 munkanapon belül kezeljük. Bizonyos esetekben azonban ez 30 napra is meghosszabbítható, amely a panaszok kezelésének törvényes határideje is. A reklamáció online zajlik az alábbi linken: https://www.tonerpartners.hu/vasaroljon-nalunk/reklamacios-feltetelek/
Mit jelent az online kártyás fizetés?
A rendelését fizetheti online bankkártyájával, amelyet például készpénzfelvételre használ. Kártyás fizetés esetén előre fizet. A rendelést szükséges elküldenie, ezután átirányítjuk egy weboldalra ahol kitudja fizetni a megrendelést. Ez egy 100% -ban biztonságos fizetési mód. Fizetéskor használnia kell a kártya számát ( 16 számjegy), az érvényességi év/ hónapot, valamint a kártya hátuljáról egy háromjegyű (CCV) kódot. Ne felejtse el ellenőrizni a bankjánál, hogy engedélyezett-e kártyás fizetés az interneten.
Mikor kapom meg a hűségpontokat és hogyan válthatom be őket?
A hűségpontok automatikusan hozzáadódnak számlájához kiszállítást követő 21 nap után. Ezt követően a fiókjába való bejelentkezés után kiállíthat kedvezménykódot, amelyet a kosár 1. lépésénél tud majd alkalmazni - " Rendelkezem kuponkóddal"
Mik a hűségpontok?
A hűségpontokat regisztrált vásárlók kapják megrendelésenként minden egyes termékért, amik kedvezményként felhasználhatók a következő megrendelésnél. 10 pont 1 Ft kedvezményt jelent.
A termékkel kapcsolatban még senki nem tett fel kérdést. Ha valami felkeltette az érdeklődését, küldje el kérdését az űrlap segítségével. Mi szívesen válaszolunk rá.


 Átvételi pontok. 4124 átvételi pontunk van.
 Széles választék. Több mint 38000 terméket kínálunk.
 Nálunk van ideje. Az árut 30 napon belül visszaküldheti.
 Megjutalmazzuk Önt. Minden vásárlás után hűségpontot kap.


