


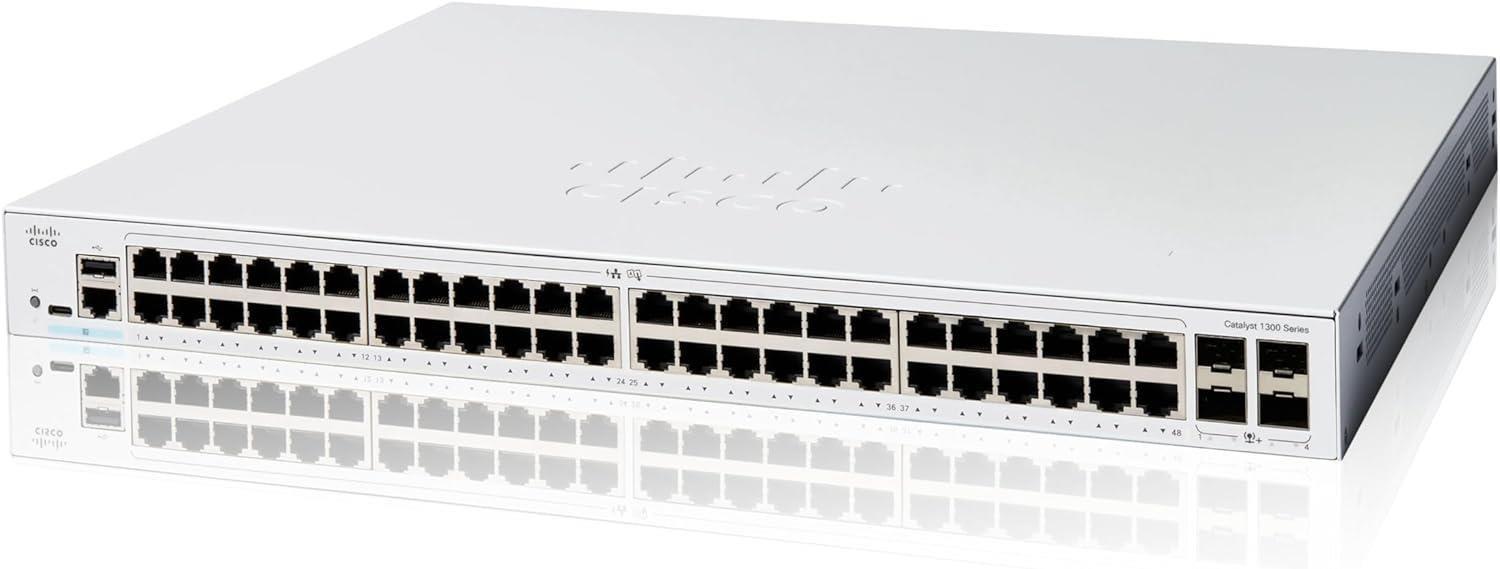
Cisco Catalyst C1300-48T-4G kapcsoló (48xGbE, 4xSFP) – REFRESH
Illusztrációs kép
 Hűségpontok: 10520
276 645 Ft
210 415 Ft
165 681 Ft Áfa nélkül
Ezek a termékek is érdekelhetik Önt

MERCUSYS switch MS108GP (8xGbE, 7xPoE , 65W, ventilátor nélküli)
Raktáron 1 db

TP-Link OMADA ES208GP v1.0 kapcsoló (P/N: 1700000064) (8xGbE, 8xPoE , 64 W, ventilátor nélküli)
Raktáron 18 db
Ubiquiti UniFi USW-Flex-2.5G-5, Flex Mini 2.5G
Raktáron 20 db

MikroTik Cloud Smart Switch CSS326-24G-2S RM, 24 nem blokkoló gigabites port, 2xSFP , Marvell DX switch chip, SwOS
Raktáron 2 db

UBNT UniFi Switch USW-Lite-8-PoE [8xGigabit, 4x PoE out 52W, 802.3at/af, 16Gbps]
Raktáron 19 db

MERCUSYS kapcsoló MS116GS (16xGbE, ventilátor nélküli)
Raktáron 2 db

MikroTik Cloud Router Switch CRS328-24P-4S RM, 800MHz CPU, 512MB RAM, 24xLAN, 4xSFP slot, incl. L5
Raktáron 2 db

MikroTik Cloud Router Switch CRS326-24G-2S RM, 800MHz CPU, 512MB RAM, 24xLAN, 2xSFP slot, incl. L5
Raktáron 1 db

Delock Switch RJ45 10/100/1000 Mbps 2 portos kézi kapcsoló - kétirányú
Raktáron 5 db

MikroTik RouterBOARD RB260GS (CSS106-5G-1S), Taifatech TF470 CPU, nagy teljesítményű konfigurálható switch, 5x LAN, 1xSFP slot
Raktáron 20 db

Zyxel GS-105B V5 5 portos MINI asztali Gigabit Ethernet switch - fém ház
Raktáron 20 db

TP-Link LS1210GP kapcsoló 1x GLAN, 8x GLAN PoE , 1x SFP, 61W
Raktáron > 20 db
TP-Link ES206GP 6xGb (4xPOE ) Easy Man.switch Omada
Raktáron 20 db
TP-Link TL-SG1016PE 16xGb,(8xPOE ) easy smart rack switch 150W
Raktáron > 20 db

MikroTik Cloud Router Switch CRS354-48P-4S 2Q RM, 650MHz CPU, 64MB, 1x10/100, 48xGLAN(PoE), 4xSFP , 2xQSFP, incl. L5
Raktáron 20 db

UBNT UniFi Switch USW-24-POE Gen2 [24xGigabit, 16x PoE out 120W, 802.3at/af, 2xSFP, 52Gbps]
Raktáron 20 db
Ubiquiti UniFi USW-Flex-2.5G-8-PoE, Flex 2,5G PoE
Raktáron 11 db
TP-Link TL-SG1005P 5xGb (4xPOE) 65 W-os asztali acél hálózati kapcsoló
Raktáron 19 db
Ubiquiti USW-Pro-Max-16-PoE, UniFi Switch Pro Pro Max 16 PoE
Raktáron 20 db

TP-Link Easy Smart switch TL-SG105MPE (5xGbE, 4xPoE , 120W, ventilátor nélküli)
Raktáron 2 db
Leírás és specifikációk
Cisco Catalyst C1300-48T-4G kapcsoló – REFRESH
A CISCO REFRESH olyan felújított termékek, amelyeket a CISCO minőségi tanúsítvánnyal, garanciával és olyan szerviztámogatással szállít, amelyek egy új termékével egyenértékűek.
A Cisco Catalyst 1300-as sorozatú kapcsolók kis- és középvállalkozások, valamint fióktelepek számára kifejlesztett, vállalati szintű, 3. rétegű, Gigabit Ethernet-kompatibilis, felügyelhető kapcsolók. Ezek az egyszerű, rugalmas és biztonságos kapcsolók ideálisak a szétkapcsolószekrényen kívüli telepítéshez. A Catalyst 1300 sorozat egy testreszabott Linux operációs rendszeren fut, intuitív grafikus felülettel, amely egyszerűsíti a hálózat beállítását, valamint fejlett funkciókkal rendelkezik, amelyek felgyorsítják a digitális átalakulást, miközben az átfogó biztonsági megoldások védik a kritikus üzleti tranzakciókat. A 1300-as sorozatú kapcsolók ideális kombinációját kínálják a megfizethető árnak és a kis- és középvállalkozások számára elérhető lehetőségeknek, és segítenek Önnek hatékonyabb és jobban összekapcsolt munkaerőt létrehozni.
Termékoldalak: C1300-48T-4G| Teljesítmény | |
| Kapcsolási kapacitás és továbbítási sebesség (Minden kapcsoló wire-speed és nonblocking) | |
| Teljesítmény millió csomag/másodpercben (mpps) (64 bájtos csomagok) | 77,38 |
| Kapcsolási kapacitás gigabit/másodpercben (Gbps) | 104,0 |
| 2. rétegű kapcsolás | |
| Spanning Tree Protocol (STP) | 802.1d szabvány szerinti spanning tree támogatás
Gyors konvergencia az 802.1w (Rapid Spanning Tree Protocol [RSTP]) használatával, alapértelmezés szerint engedélyezve Több spanning tree-példány 802.1s használatával (MSTP); 8 példány támogatott Per-VLAN Spanning Tree Plus (PVST ); 126 példány támogatott Rapid PVST (RPVST ); 126 példány támogatott |
| Portcsoportosítás/kapcsolat-összevonás | Az IEEE 802.3ad Link Aggregation Control Protocol (LACP) támogatása
Legfeljebb 8 csoport Csoportonként legfeljebb 8 port, mindegyikhez 16 jelölt porttal (dinamikus) 802.3ad kapcsolat-összevonás esetén |
| VLAN | Legfeljebb 4093 VLAN egyidejű támogatása
Port-alapú és 802.1Q-címke-alapú VLAN-ok, MAC-alapú VLAN, protokoll-alapú VLAN, IP-alhálózat-alapú VLAN VLAN-kezelés Privát VLAN promiszkuus, izolált és közösségi porttal Privát VLAN-perem (PVE), más néven védett portok, több felkapcsolási csatornával; vendég-VLAN, hitelesítetlen VLAN Dinamikus VLAN-hozzárendelés RADIUS-kiszolgálón keresztül, 802.1X kliens-hitelesítéssel; az ügyfél helyszíni berendezéseinek (CPE) VLAN-ja Automatikus felügyeleti VLAN (ASV) |
| Hang-VLAN | A hangforgalom automatikusan egy hangátvitelre szánt VLAN-hoz kerül hozzárendelésre, és a megfelelő QoS-szintekkel kezelésre kerül. A Voice Services Discovery Protocol (VSDP) a hálózat egészén biztosítja a hangvégpontok és a hívásvezérlő eszközök automatikus telepítését |
| Multicast TV VLAN | A Multicast TV VLAN lehetővé teszi, hogy a hálózatban egyetlen multicast VLAN-t osszanak meg, miközben az előfizetők külön VLAN-okban maradnak. Ezt a funkciót Multicast VLAN Registration (MVR) néven is ismerik. |
| VLAN-átalakítás | Támogatja a VLAN egy-egy leképezést, amelynek során az edge interfészen található ügyfél-VLAN-ok (C-VLAN-ok) a szolgáltatói VLAN-okhoz (S-VLAN-okhoz) kerülnek leképezésre, és az eredeti C-VLAN-címkék a megadott S-VLAN-címkékre cserélődnek |
| Q-in-Q | A VLAN-ok átlátható módon áthaladnak a szolgáltató hálózatán, miközben elszigetelik az ügyfelek közötti forgalmat |
| Szelektív Q-in-Q | A Selective Q-in-Q az alapvető Q-in-Q funkció kiterjesztése, amely éle-interfészenként különböző C-VLAN-ok többféle leképezését biztosítja különálló S-VLAN-okra
A Selective Q-in-Q lehetővé teszi az S-VLAN-címke Ethertype-jának (Tag Protocol Identifier [TPID]) konfigurálását is A Q-in-Q-n keresztüli 2. rétegű protokoll-alagútkezelés is támogatott |
| Általános VLAN-regisztrációs protokoll (GVRP)/Általános attribútum-regisztrációs protokoll (GARP) | A GVRP és a GARP lehetővé teszik a VLAN-ok automatikus terjesztését és konfigurálását egy híddal összekötött tartományban |
| Egyirányú kapcsolat | Az UDLD figyeli a fizikai kapcsolatokat, hogy felismerje a helytelen beállítások miatt kialakuló egyirányú kapcsolatokat |
| Felismerés (UDLD) | vezeték- vagy kábel-/porthibák, hogy megakadályozzák a továbbítási hurkokat és a forgalom „blackholing”-ját a kapcsolóhálózatokban |
| DHCP-továbbítás a 2. rétegen | A DHCP-forgalom továbbítása egy másik VLAN-ban található DHCP-kiszolgálóra; a DHCP 82. opcióval működik |
| Az Internet Group Management Protocol (IGMP) 1., 2. és 3. verziójának snooping funkciója | Az IGMP a sávszélességigényes multicast-forgalmat kizárólag a kérők számára engedélyezi; 2000 multicast-csoportot támogat (a forrás-specifikus multicastinget is támogatja) |
| IGMP-lekérdező | Az IGMP-lekérdezőt arra használják, hogy multicast-útválasztó hiányában támogassa a snooping kapcsolók 2. rétegű multicast-tartományát |
| IGMP-proxy | Az IGMP-proxy olyan mechanizmust biztosít a multicast-továbbításhoz, amely az IGMP-tagsági információkon alapul, anélkül, hogy bonyolultabb multicast-útválasztási protokollokra lenne szükség |
| Head-of-Line (HOL) blokkolás | A HOL-blokkolás megelőzése |
| Loopback-felismerés | A hurokfelismerés védelmet nyújt a hurkok ellen azáltal, hogy a hurokprotokoll-csomagokat azokról a portokról továbbítja, amelyeken a hurok elleni védelem engedélyezve van. Működése független az STP-től. |
| 3. réteg | |
| IPv4-útválasztás | IPv4-csomagok vezetékes sebességű útválasztása
Legfeljebb 990 statikus útvonal és legfeljebb 128 IP-interfész |
| IPv6-útválasztás | Az IPv6-csomagok vezetékes sebességű útválasztása |
| 3. rétegű interfész | 3. rétegű interfész konfigurálása fizikai porton, LAG-on, VLAN-interfészen vagy loopback-interfészen |
| Osztálymentes tartományközi útválasztás (CIDR) | CIDR-támogatás |
| Routing Information Protocol (RIP) v2 | A RIP v2 támogatása a dinamikus útválasztáshoz |
| Szabályalapú útválasztás (PBR) | Rugalmas útválasztási vezérlés, amely az IPv4- vagy IPv6-hozzáférési vezérlőlista (ACL) alapján a csomagokat egy másik következő ugróponthoz irányítja |
| DHCP-kiszolgáló | A switch IPv4 DHCP-kiszolgálóként működik, és több DHCP-készlethez vagy hatókörhöz biztosít IP-címeket
DHCP-beállítások támogatása |
| DHCP-továbbítás a 3. rétegen | A DHCP-forgalom továbbítása IP-tartományok között |
| User Datagram Protocol (UDP) továbbítás | A 3. rétegű tartományok közötti adatküldés az alkalmazások felismerése vagy a Bootstrap Protocol (BOOTP)/DHCP-csomagok továbbítása céljából |
| Biztonság | |
| Secure Shell (SSH) protokoll | Az SSH a Telnet-forgalom biztonságos alternatívája. A Secure Copy Protocol (SCP) szintén az SSH-t használja. Az SSH v1 és v2 verziói támogatottak |
| Secure Sockets Layer (SSL) SSL-támogatás: Titkosítja az összes HTTPS-forgalmat, így rendkívül biztonságos hozzáférést biztosít a kapcsoló böngészőalapú felügyeleti felületéhez | |
| IEEE 802.1X (hitelesítő szerepkör) | 802.1X: RADIUS hitelesítés és elszámolás, MD5 hash, vendég VLAN, hitelesítés nélküli VLAN, egy- vagy többgépes üzemmód, valamint egy- vagy több munkamenet
Támogatja az időalapú 802.1X-et, a dinamikus VLAN-hozzárendelést és a MAC-hitelesítést |
| IEEE 802.1X supplicant | Egy kapcsolót úgy lehet beállítani, hogy egy másik kapcsoló felé kérelmezőként működjön. Ez lehetővé teszi a kiterjesztett, biztonságos hozzáférést a kábelszekrényen kívüli területeken (például konferenciatermekben). |
| Webalapú hitelesítés | A webalapú hitelesítés böngészőn keresztül biztosítja a hálózati hozzáférés-vezérlést bármely gazdagép és operációs rendszer számára |
| STP Bridge Protocol Data Unit (BPDU) védelem | A hálózatot az érvénytelen konfigurációktól védő biztonsági mechanizmus. A BPDU Guard funkcióval ellátott port leáll, ha BPDU-üzenet érkezik arra a portra. Ezzel elkerülhetők a véletlen topológiai hurkok. |
| STP Root Guard | Megakadályozza, hogy a hálózati rendszergazda ellenőrzése alatt nem álló perifériák STP gyökércsomópontokká váljanak |
| STP loopback védelem | További védelmet nyújt a 2. rétegű továbbítási hurkok (STP-hurkok) ellen |
| DHCP-figyelés | Kiszűri a nem regisztrált IP-címeket tartalmazó és/vagy váratlan, illetve megbízhatatlan interfészekről érkező DHCP-üzeneteket. Ez megakadályozza, hogy a jogosulatlan eszközök DHCP-kiszolgálóként működjenek |
| IP Source Guard (IPSG) | Ha egy porton engedélyezve van az IPSG, a kapcsoló kiszűri az adott portról érkező IP-csomagokat, amennyiben a csomagok forrás-IP-címeit nem állították be statikusan, vagy nem tanulta meg azokat dinamikusan a DHCP-snooping segítségével. Ez megakadályozza az IP-cím-hamisítást. |
| Dinamikus ARP-ellenőrzés (DAI) | A kapcsoló elveti az adott portról érkező ARP-csomagokat, ha nincsenek statikus vagy dinamikus IP/MAC-kapcsolatok, vagy ha eltérés van az ARP-csomag forrás- vagy célcímében. Ez megakadályozza a „man-in-the-middle” támadásokat. |
| IP/MAC/port-összekapcsolás (IPMB) | A fenti funkciók (DHCP-snooping, IPSG és DAI) együttesen működnek a hálózatban előforduló szolgáltatásmegtagadási (DoS) támadások megelőzése érdekében, ezáltal növelve a hálózat rendelkezésre állását |
| Secure Core Technology (SCT) | Biztosítja, hogy a kapcsoló minden esetben fogadja és feldolgozza az irányítási és protokollforgalmat, függetlenül attól, hogy mekkora a beérkező forgalom |
| Érzékeny adatok védelme (SSD) | Egy olyan mechanizmus, amely biztonságosan kezeli az érzékeny adatokat (például jelszavakat, kulcsokat stb.) a kapcsolón, továbbítja ezeket az adatokat más eszközökre, és biztosítja a biztonságos automatikus konfigurálást. Az érzékeny adatok megtekintésére – akár egyszerű szövegként, akár titkosított formában – a felhasználó által beállított hozzáférési szintnek és a felhasználó hozzáférési módjának megfelelően van lehetőség. |
| Megbízható rendszerek | A megbízható rendszerek rendkívül biztonságos alapot biztosítanak a Cisco termékek számára
Futtatási védelmi mechanizmusok (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) |
| Privát VLAN | Biztonságot és elszigeteltséget biztosít a kapcsolóportok között, ami hozzájárul ahhoz, hogy a felhasználók ne tudják lehallgatni más felhasználók forgalmát; több felkapcsolási csatornát támogat. |
| 2. rétegű elszigetelés – Private VLAN Edge (PVE) | A PVE (más néven védett portok) 2. rétegű elszigetelést biztosít az azonos VLAN-on belüli eszközök között; több felkapcsolást támogat |
| Portbiztonság | Lehetőség a forrás MAC-címek portokhoz való rögzítésére és a megtanult MAC-címek számának korlátozására |
| RADIUS/TACACS | Támogatja a RADIUS és a TACACS hitelesítést. A kapcsoló kliensként működik |
| RADIUS elszámolás | A RADIUS elszámolási funkciói lehetővé teszik, hogy a szolgáltatások kezdetén és végén adatokat küldjenek, amelyek jelzik a munkamenet során felhasznált erőforrások (például idő, csomagok, bájtok stb.) mennyiségét. |
| Viharellenőrzés | Broadcast, multicast és ismeretlen unicast |
| DoS-támadások megelőzése | DoS-támadások megelőzése |
| Több felhasználói jogosultsági szint a CLI-ben | 1., 7. és 15. jogosultsági szint |
| ACL-ek | Legfeljebb 1024 szabály támogatása
Forrás- és cél-MAC-cím, VLAN-azonosító, IPv4- vagy IPv6-cím, IPv6-folyamatcímke, protokoll, port, Differentiated Services Code Point (DSCP)/IP prioritás, TCP/UDP forrás- és célportok, 802.1p prioritás, Ethernet-típus, Internet Control Message Protocol (ICMP) csomagok, IGMP csomagok, TCP jelzőbit; az ACL mind a bejövő, mind a kimenő forgalomra alkalmazható Időalapú ACL-ek támogatása |
| Szolgáltatásminőség | |
| Prioritási szintek | 8 hardveres sor |
| Ütemezés | Szigorú prioritás és súlyozott körkörös elosztás (WRR) |
| Szolgáltatási osztály | Port-alapú, 802.1p VLAN prioritás-alapú, IPv4/IPv6 IP-prioritás/szolgáltatástípus (ToS)/DSCP-alapú, differenciált szolgáltatások (DiffServ), osztályozó és újracímkéző ACL-ek, megbízható QoS
DSCP-n és szolgáltatási osztályon (802.1p/CoS) alapuló sorbaállítási hozzárendelés |
| Sebességkorlátozás | Bejövő forgalom-szabályozás; kimenő forgalom alakítása és sebességszabályozás VLAN-onként, portonként és adatfolyamon alapulva; kettős sebességű, háromszínű (2R3C) forgalom-szabályozás |
| A torlódások elkerülése | A TCP-torlódáselkerülési algoritmusra azért van szükség, hogy minimalizálja és megakadályozza a globális TCP-veszteség-szinkronizációt |
| iSCSI-forgalom optimalizálása | Egy mechanizmus az iSCSI-forgalom előnyben részesítésére más forgalomtípusokkal szemben |
| Szabványok | |
| Szabványok | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab
1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3ae 10 Gbps Ethernet optikai kábelen LAN-hoz, IEEE 802.3an 10GBASE-T 10 Gbps Ethernet sodrott érpáros kábelen, IEEE 802.3x áramlásszabályozás, IEEE 802.1D (STP, GARP és GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s többszörös STP, IEEE 802.1X port-hozzáférési hitelesítés, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB kapcsolati réteg felderítési protokoll, IEEE 802.3az energiahatékony Ethernet, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | IPv6 vendégmód, IPv6 Etherneten keresztül, kettős IPv6/IPv4-protokollköteg
IPv6 szomszéd- és útválasztó-felismerés (ND), IPv6 állapotmentes cím-automatikus konfiguráció, az útvonal maximális átviteli egységének (MTU) felismerése Duplikált címek felismerése (DAD), ICMP 6. verzió, DHCPv6 állapotfüggő kliens IPv6 over IPv4 hálózat, ISATAP (Intrasite Automatic Tunnel Addressing Protocol) alagút támogatással |
| IPv6 QoS | Az IPv6-csomagok prioritásának hardveres meghatározása |
| IPv6 ACL | IPv6-csomagok elvetése vagy sebességkorlátozása hardveresen |
| IPv6 első ugrású biztonság | RA őr
ND-ellenőrzés DHCPv6-védelem Szomszéd-összekapcsolási táblázat (snooping és statikus bejegyzések) Szomszédos kötések integritás-ellenőrzése |
| Multicast Listener Discovery (MLD v1/2) figyelés | Az IPv6 multicast-csomagokat csak a kívánt címzetteknek továbbítsa |
| MLD-proxy | Az MLD-proxy olyan mechanizmust biztosít a multicast-továbbításhoz, amely az MLD-tagsági információkon alapul, anélkül, hogy bonyolultabb multicast-útválasztási protokollokra lenne szükség |
| IPv6-alkalmazások | Web/SSL, Telnet-kiszolgáló/SSH, ping, traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), SNMP, RADIUS, syslog, DNS-kliens, Telnet-kliens, DHCP-kliens, DHCP automatikus konfiguráció, IPv6 DHCP-relé, TACACS |
| Támogatott IPv6 RFC-k | RFC 4443 (amely az RFC 2463-at hatályon kívül helyezi): ICMP 6. verzió
RFC 4291 (amely az RFC 3513-at felváltja): Az IPv6-címzési architektúra RFC 4291: Az IPv6-címzési architektúra RFC 2460: IPv6 specifikáció RFC 4861 (amely az RFC 2461-et felváltja): szomszédfelismerés az IPv6 esetében RFC 4862 (amely felváltja az RFC 2462-t): IPv6 állapotmentes címkonfiguráció RFC 1981: útvonal-MTU-felismerés RFC 4007: IPv6 hatókörös címarchitektúra RFC 3484: alapértelmezett címválasztási mechanizmus RFC 5214 (amely felváltja az RFC 4214-et): ISATAP-alagút RFC 4293: IPv6 MIB: szövegszerkesztési konvenciók és általános csoport RFC 3595: szövegszerkesztési konvenciók az IPv6 áramlási címkéhez |
| Vezetés | |
| Cisco Business Dashboard | Támogatás a kapcsolón futó Cisco Business Dashboard beágyazott szondájához. Ezzel elkerülhető, hogy a helyszínen külön hardvert vagy virtuális gépet kelljen beállítani a Cisco Business Dashboard szondához. |
| Cisco Business mobilalkalmazás | Mobilalkalmazás a Cisco Business kapcsolókhoz és vezeték nélküli termékekhez. Segít perceken belül beállítani a helyi hálózatot, és kéznél lévő, egyszerű kezelést biztosít. |
| Cisco Network Plug and Play (PnP) ügynök | A Cisco Network PnP megoldás egyszerű, biztonságos, egységes és integrált szolgáltatást nyújt, amely megkönnyíti az új fiókokban vagy campusokon történő eszközbevezetést, illetve a meglévő hálózat frissítéseinek beállítását. A megoldás egységes megközelítést kínál a Cisco útválasztók, kapcsolók és vezeték nélküli eszközök beállításához, szinte teljesen automatizált telepítési élményt biztosítva.
Támogatja a Cisco PnP Connect funkciót |
| Webes felhasználói felület | Beépített konfigurációs segédprogram a böngészőn keresztüli egyszerű eszközkonfiguráláshoz (HTTP/HTTPS)
Támogatja az egyszerű és a haladó üzemmódot, a konfigurálást, a varázslókat, a testreszabható irányítópultot, a rendszerkarbantartást, a felügyeletet, az online súgót és az univerzális keresést |
| SNMP | Az SNMP 1., 2c. és 3. verziói, amelyek támogatják a trap-eket, valamint az SNMP 3. verzió felhasználóalapú biztonsági modellje (USM) |
| Távoli felügyelet (RMON) | A beágyazott RMON szoftverügynök 4 RMON-csoportot támogat (előzmények, statisztikák, riasztások és események) a forgalomkezelés, a felügyelet és az elemzés hatékonyságának növelése érdekében |
| IPv4 és IPv6 kettős protokollköteg | A két protokollköteg egyidejű használata az átállás megkönnyítése érdekében |
| Firmware-frissítés | Webböngésző-frissítés (HTTP/HTTPS), TFTP és SSH-n keresztül futó SCP-n keresztüli frissítés; kettős képfájlok a rugalmas firmware-frissítésekhez |
| Port-tükrözés | Egy port forgalmát egy másik portra lehet tükrözni hálózati elemzővel vagy RMON-érzékelővel történő elemzés céljából. Legfeljebb 8 forrásport forgalmát lehet egy célportra tükrözni. |
| VLAN-tükrözés | A VLAN-ból származó forgalom tükrözhető egy portra, hogy azt hálózati elemzővel vagy RMON-érzékelővel elemezhessék. Legfeljebb 8 forrás-VLAN tükrözhető egy célportra. |
| Áramlásalapú átirányítás és tükrözés | A forgalom átirányítása vagy tükrözése egy célportra vagy tükrözési munkamenetre az adatáramlás alapján |
| Távoli kapcsolóport-elemző (RSPAN) | A forgalom tükrözhető egy 2. rétegű tartományon keresztül egy másik kapcsolón található távoli portra, ami megkönnyíti a hibaelhárítást |
| sFlow-ügynök | A kapcsoló képes sFlow-mintákat külső gyűjtőkre exportálni. Az sFlow a hálózati forgalomra vonatkozó átláthatóságot biztosít egészen a flow-szintig. |
| DHCP (12., 59., 60., 66., 67., 82., 125., 129. és 150. opció) | A DHCP-beállítások lehetővé teszik a központi pontról (DHCP-kiszolgálóról) történő szigorúbb ellenőrzést az IP-cím megszerzése, az automatikus konfigurálás (a konfigurációs és képfájlok letöltésével), a DHCP-továbbítás és a gazdagépnév tekintetében |
| Secure Copy (SCP) | Fájlok biztonságos átvitele a kapcsolóhoz és onnan |
| Automatikus konfigurálás SCP-fájl letöltésével | Lehetővé teszi az érzékeny adatok védelmét biztosító, biztonságos tömeges telepítést |
| Szövegszerkesztéssel módosítható konfigurációs fájlok | A konfigurációs fájlok szövegszerkesztővel szerkeszthetők, és letölthetők egy másik kapcsolóra, ami megkönnyíti a tömeges telepítést |
| Smartports | A QoS és a biztonsági funkciók egyszerűsített konfigurálása |
| Auto Smartports | A Smartport-szerepkörökön keresztül rendelkezésre álló információkat felhasználja, és azokat automatikusan alkalmazza a portra a Cisco Discovery Protocol vagy az LLDP-MED segítségével felderített eszközök alapján. Ez megkönnyíti a zero-touch telepítéseket |
| Szövegnézet CLI | Szkriptelhető parancssor. Támogatott a teljes parancssor, valamint a menüalapú parancssor is. A parancssor esetében az 1., 7. és 15. felhasználói jogosultsági szintek támogatottak. |
| Helymeghatározás | A grafikus felhasználói felület és a dokumentáció több nyelvre történő lokalizálása |
| Bejelentkezési sáv | Webes és CLI-hez egyaránt konfigurálható többféle szalagcím |
| Egyéb vezetői feladatok | Traceroute, egyetlen IP-cím kezelése, HTTP/HTTPS, SSH, RADIUS, porttükrözés, TFTP-frissítés, DHCP-kliens, BOOTP, SNTP, Xmodem-frissítés, kábeldiagnosztika, ping, syslog, Telnet-kliens (biztonságos SSH-támogatás), automatikus időbeállítás a felügyeleti állomásról |
| Zöld (energiahatékonyság) | |
| Energiaérzékelő | Az RJ-45-ös porton automatikusan kikapcsolja az áramellátást, ha a kapcsolat megszakadását észleli. Amikor a kapcsoló észleli, hogy a kapcsolat helyreállt, az aktív üzemmód csomagvesztés nélkül folytatódik. |
| A kábel hosszának érzékelése | A jel erősségét a kábel hosszához igazítja. Rövidebb kábelek esetén csökkenti az energiafogyasztást |
| EEE-kompatibilis (802.3az) | Minden rézvezetékes Gigabit Ethernet-porton támogatja az IEEE 802.3az szabványt |
| A portok LED-jeinek kikapcsolása | Az LED-eket energiatakarékossági célból kézzel is kikapcsolhatjuk |
| Időalapú portkezelés | A portot a felhasználó által megadott ütemezés szerint kapcsolja be vagy ki (amikor a port rendszergazdai szempontból aktív) |
| Általános | |
| Jumbo keretek | A keretméret legfeljebb 9000 bájt. Az alapértelmezett MTU-érték 2000 bájt. |
| MAC-táblázat | 16 000 cím |
| Chipvédő | Felismeri a manipulációs kísérleteket, és a rendszerindítás során reagál rájuk |
| A rendszerindító integritása | A rendszerindítási integritás láthatósága lehetővé teszi, hogy a Cisco platformjának identitására és a szoftver integritására vonatkozó információk láthatóak és felhasználhatóak legyenek |
| Discovery | |
| Bonjour | A kapcsoló a Bonjour protokoll segítségével jelzi jelenlétét |
| Link Layer Discovery Protocol (LLDP) (802.1ab) az LLDP-Media Endpoint Discovery (MED) kiterjesztésekkel | Az LLDP lehetővé teszi a kapcsolónak, hogy azonosító adatait, konfigurációját és képességeit közzétegye a szomszédos eszközök számára, amelyek az adatokat egy MIB-ben tárolják. Az LLDP-MED az LLDP kiterjesztése, amely az IP-telefonokhoz szükséges bővítményeket tartalmazza. |
| Cisco Discovery Protocol | A kapcsoló a Cisco Discovery Protocol segítségével jelzi jelenlétét. Ezenkívül a Cisco Discovery Protocol segítségével ismeri fel a csatlakoztatott eszközt és annak jellemzőit. |
| Hardver | |
| Energiafogyasztás (legrosszabb esetben) | |
| A rendszer energiafogyasztása | 110 V = 38,80 W
220 V = 38,07 W |
| Hőelvezetés (BTU/óra) | 132,39 |
| Készenléti fogyasztás | 110 V = 13,36 W
220 V = 13,09 W |
| Kikötők | |
| A rendszer összes portja | 52 db Gigabit Ethernet |
| RJ-45-csatlakozók | 48 db Gigabit Ethernet |
| Kombinált portok (RJ-45 Small Form-Factor Pluggable [SFP]) | 4 db SFP |
| Konzolport | Cisco szabványos RJ-45 konzolport és USB Type-C port |
| USB-csatlakozó | USB Type-C-csatlakozó a kapcsoló elülső paneljén a fájlok és képek egyszerű kezeléséhez, valamint konzolcsatlakozó |
| Gombok | Visszaállítási gomb |
| Kábel típus | 1000BASE-T-hez 5e-es vagy annál magasabb kategóriájú, árnyékolatlan sodrott érpár (UTP) |
| LED-ek | Rendszer, Link/Act, PoE, Sebesség |
| Flash | 512 MB |
| CPU | 1,4 GHz-es ARM kétmagos processzor |
| DRAM | 1 GB DDR4 |
| Csomagpuffer | Mivel a pufferek dinamikusan megosztottak, az összes szám az összes portra vonatkozó összesített érték:
1,5 MB |
| Támogatott SFP-modulok | MGBSX1
MGBLX1 MGBLH1 MGBT1 GLC-SX-MMD GLC-EX-SMD GLC-ZX-SMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE CWDM-SFP-1470 CWDM-SFP-1490 CWDM-SFP-1510 CWDM-SFP-1530 CWDM-SFP-1550 CWDM-SFP-1570 CWDM-SFP-1590 CWDM-SFP-1610 |
| Környezetvédelem | |
| A készülék méretei (Szélesség × Mélység × Magasság) | 445 × 288 × 44 mm (17,5 × 11,33 × 1,73 hüvelyk) |
| Egységnyi tömeg | 3,95 kg (8,71 lb) |
| Teljesítmény | 100–240 V, 50–60 Hz, belső |
| Tanúsítványok | UL (UL 62368), CSA (CSA 22.2), CE-jelölés, FCC 15. rész (CFR 47) A osztály |
| Üzemi hőmérséklet | 23°–122°F (-5°–50°C) |
| Tárolási hőmérséklet | -13°–158°F (-25°–70°C) |
| Működési páratartalom | 10%–90%, relatív, nem kondenzáló |
| Tárolási páratartalom | 10%–90%, relatív, nem kondenzáló |
| Akusztikus zaj és a meghibásodások közötti átlagos idő (MTBF) | |
| FAN (szám) | 1 |
| Akusztikus zaj | 25 °C: 29,7 dBA |
| MTBF 25 °C-on (óra) | 1 473 382 |
| Garanciák | Korlátozott élettartam, gyári cserével |
| A csomag tartalma | |
| Cisco Catalyst 1300 sorozatú kapcsoló | |
| Tápkábel | |
| Szerelőkészlet | |
| Pointer kártya | |
| Minimális követelmények | |
| Webböngésző: Chrome, Firefox, Edge, Safari | |
| 5e kategóriájú Ethernet hálózati kábel | |
| TCP/IP, hálózati adapter és hálózati operációs rendszer (például Microsoft Windows, Linux vagy Mac OS X) telepítve |
Ez is érdekelheti Önt
Paraméterek
Tanácsadás
Gyakori kérdések
Mi történik, ha a festék nem illeszkedik a nyomtatómba?
Ha rossz terméket vásárolt, indoklás nélkül 30 napig visszaküldheti hozzánk a 2120 Dunakeszi, Szent György utca 15. - Horváth Péter címre ( csak a munkanapokon és személyesen a terméket NEM lehet visszavinni, csak postai úton).Ha az utángyártott festéket nem ismeri fel a nyomtatója online tudja reklamálni a megrendelést és küldünk csereterméket vagy kérheti a pénzvisszautalást. Ha véletlenül hiba található a weboldalunkon, és ez miatt rossz terméket vásárolt, akkor természetesen kicseréljük a festéket 30 nap után is. Időnként az ügyfelek elfelejtik eltávolítani a festékek védő elemeit - ha a termék nem fér bele a nyomtatóba, akkor ellenőrizze le, hogy eltávolította-e a narancssárga, sárga vagy egyéb színes műanyag elemeket.
Melyik cég szállítja ki az árut?
Megrendeléskor a következő szállítási lehetőségek közül választhat: GLS, GLS CSOMAGPONT. Bővebb információt az alábbi linken talál: https://www.tonerpartners.hu/vasaroljon-nalunk/termek-kezbesitese/
Honnan tudom, hogy mikor fog megérkezni a csomag?
Ha a terméket már becsomagolták fog kapni értesítést a raktárból. A kiszállító cégtől, vagyis a GLS-től is fog kapni e-mail, SMS értesítést, majd a kiszállítás napján telefonon felveszik Önnel a kapcsolatot. A csomag számát és annak nyomon követésére szolgáló linket e-mailben küldjük Önnek.
Személyes átvételre van lehetőség?
Sajnos nincs lehetőség személyes átvételre, nem tartunk fent üzlethelyiséget. Nálunk online tud vásárolni és a GLS szállítja házhoz a megrendelést.
Fizethetek a futárnál kártyával?
Igen, a GLS-nél tud fizetni kártyával- ilyen esetben használja az utánvét opciót (+350Ft). Ha a GLS CSOMAGPONTOT választja az összes átvételi pont mellett fel van tüntetve ez az információ.
Meddig kell elküldeni a megrendelést, hogy másnap kézhez kapjam?
A szállítási idő a raktár jelenlegi állapotától és a beszállító cégtől függ. Az esetek 95% -ában a TonerPartner PREMIUM termékeket a következő munkanapon szállítjuk, ha azokat 11:30-ig megrendeli. Eredeti termékek esetén a szállítási idő 2 munkanap ( ha a termék mellett nincs feltüntetve más időpont). A szállítási időt a termékleírásban vagy a kosárban találja megrendeléskor.
Honnan tudom, hogy hol van a csomagom jelenleg?
A GLS e-mailben vagy SMS-ben elküldi a csomag számát és egy linket annak nyomon követésére.
Szükséges vásárlás előtt regisztrálni a weboldalon?
A megrendelés teljesítéséhez nem kell regisztrálnia.
Letudok adni rendelést telefonon keresztük?
A GDPR, valamint a fogyasztók és a kiskereskedők jogi védelme miatt nem tudjuk elfogadni a telefonos megrendeléseket. Örömmel segítünk telefonon, de a megrendelését Önnek kell leadnia a weboldalon keresztül.
Hogy zajlik a reklamáció és mennyi ideig tart annak megoldása?
A legtöbb panaszt 7-14 munkanapon belül kezeljük. Bizonyos esetekben azonban ez 30 napra is meghosszabbítható, amely a panaszok kezelésének törvényes határideje is. A reklamáció online zajlik az alábbi linken: https://www.tonerpartners.hu/vasaroljon-nalunk/reklamacios-feltetelek/
Mit jelent az online kártyás fizetés?
A rendelését fizetheti online bankkártyájával, amelyet például készpénzfelvételre használ. Kártyás fizetés esetén előre fizet. A rendelést szükséges elküldenie, ezután átirányítjuk egy weboldalra ahol kitudja fizetni a megrendelést. Ez egy 100% -ban biztonságos fizetési mód. Fizetéskor használnia kell a kártya számát ( 16 számjegy), az érvényességi év/ hónapot, valamint a kártya hátuljáról egy háromjegyű (CCV) kódot. Ne felejtse el ellenőrizni a bankjánál, hogy engedélyezett-e kártyás fizetés az interneten.
Mikor kapom meg a hűségpontokat és hogyan válthatom be őket?
A hűségpontok automatikusan hozzáadódnak számlájához kiszállítást követő 21 nap után. Ezt követően a fiókjába való bejelentkezés után kiállíthat kedvezménykódot, amelyet a kosár 1. lépésénél tud majd alkalmazni - " Rendelkezem kuponkóddal"
Mik a hűségpontok?
A hűségpontokat regisztrált vásárlók kapják megrendelésenként minden egyes termékért, amik kedvezményként felhasználhatók a következő megrendelésnél. 10 pont 1 Ft kedvezményt jelent.
A termékkel kapcsolatban még senki nem tett fel kérdést. Ha valami felkeltette az érdeklődését, küldje el kérdését az űrlap segítségével. Mi szívesen válaszolunk rá.


 Átvételi pontok. 4166 átvételi pontunk van.
 Széles választék. Több mint 38000 terméket kínálunk.
 Nálunk van ideje. Az árut 30 napon belül visszaküldheti.
 Megjutalmazzuk Önt. Minden vásárlás után hűségpontot kap.


