


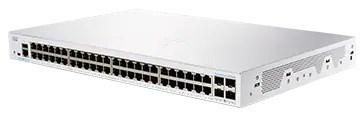
Cisco kapcsoló CBS250-48T-4X (48xGbE, 4xSFP ) - REFRESH
Illusztrációs kép
 Hűségpontok: 9721
260 335 Ft
194 420 Ft
153 087 Ft Áfa nélkül
Ezek a termékek is érdekelhetik Önt
Ubiquiti UniFi USW-Flex-2.5G-5, Flex Mini 2.5G
Raktáron 1 db

TP-Link OMADA switch ES208GP (8xGbE, 8xPoE , 64W, ventilátor nélküli)
Raktáron 1 db

MikroTik Cloud Smart Switch CSS326-24G-2S RM, 24 nem blokkoló gigabites port, 2xSFP , Marvell DX switch chip, SwOS
Raktáron 18 db

MERCUSYS kapcsoló MS116GS (16xGbE, ventilátor nélküli)
Raktáron 4 db

UBNT UniFi Switch USW-Lite-8-PoE [8xGigabit, 4x PoE out 52W, 802.3at/af, 16Gbps]
Raktáron 19 db

MikroTik Cloud Router Switch CRS328-24P-4S RM, 800MHz CPU, 512MB RAM, 24xLAN, 4xSFP slot, incl. L5
Raktáron 20 db

MikroTik Cloud Router Switch CRS326-24G-2S RM, 800MHz CPU, 512MB RAM, 24xLAN, 2xSFP slot, incl. L5
Raktáron 1 db

Zyxel GS-105B V5 5 portos MINI asztali Gigabit Ethernet switch - fém ház
Raktáron 20 db
TP-Link TL-SG1016PE 16xGb,(8xPOE ) easy smart rack switch 150W
Raktáron 1 db

TP-Link LS1210GP kapcsoló 1x GLAN, 8x GLAN PoE , 1x SFP, 61W
Raktáron 8 db

MikroTik RouterBOARD RB260GS (CSS106-5G-1S), Taifatech TF470 CPU, nagy teljesítményű konfigurálható switch, 5x LAN, 1xSFP slot
Raktáron 12 db
TP-Link ES206GP 6xGb (4xPOE ) Easy Man.switch Omada
Raktáron 1 db

TP-Link Easy Smart switch TL-SG105MPE (5xGbE, 4xPoE , 120W, ventilátor nélküli)
Raktáron 20 db
TP-Link TL-SG108E 8x Gb Fanless Easy Smart Switch 8x Gb ventilátor nélkül
Raktáron 13 db

UBNT UniFi Switch USW-24-POE Gen2 [24xGigabit, 16x PoE out 120W, 802.3at/af, 2xSFP, 52Gbps]
Raktáron 20 db

MERCUSYS switch MS110CP (8x100Mb/s, 2xGbE, 8xPoE , 65W, ventilátor nélküli)
Raktáron 4 db

TP-Link LiteWave switch LS1024G (24xGbE, ventilátor nélküli)
Raktáron 1 db

TP-Link LiteWave switch LS108GP (8xGbE, 8xPoE , 62W, ventilátor nélküli)
Raktáron 4 db

D-Link DMS-108/E 8 portos multi-gigabites menedzselés nélküli kapcsoló
Raktáron 9 db

TP-Link TL-SG116P switch (16xGbE, 16xPoE , 120W, ventilátor nélküli)
Raktáron 20 db
Leírás és specifikációk
Cisco CBS250-48T-4X kapcsoló - REFRESH
A CISCO REFRESH olyan felújított termékek, amelyeket a CISCO az új termékkel egyenértékű minőségi tanúsítással, garanciával és szerviztámogatással szállít.
A Cisco Business 250 sorozat a megfizethető árú intelligens switchek új generációját képviseli, amelyek a nagy hálózati teljesítményt, biztonságot és megbízhatóságot a megbízható kisvállalati hálózathoz szükséges hálózati funkciók átfogó készletével ötvözik.
A garancia a támogatás végéig érvényes, 2029.10.31. A CISCO CBS250 életciklusának végét bejelentő közlemény Termékoldalak:CBS250-48T-4X Gyorsindítási útmutató:Gyorsindítási útmutató| Kapcsolási kapacitás (Minden kapcsoló vezetékes sebességű és nem blokkoló) | |
| Továbbítási sebesség másodpercenként millió csomagban (mpps; 64 bájtos csomagok) | 130,94 |
| Átkapcsolási kapacitás másodpercenként gigabitben (Gbps) | 176 |
| Layer 2 kapcsolás | |
| Pásztázófa protokoll (STP) | Szabványos 802.1d spanning tree támogatás
Gyors konvergencia a 802.1w (Rapid Spanning Tree Protocol [RSTP]) használatával, alapértelmezés szerint engedélyezve. Több pásztázófa példány 802.1s (MSTP) használatával; 8 példányt támogatnak. Per-VLAN Spanning Tree Plus (PVST ); 126 példány támogatott Rapid PVST (RPVST ); 126 példány támogatott |
| Portok csoportosítása/link-aggregáció | Az IEEE 802.3ad Link Aggregation Control Protocol (LACP) támogatása
Legfeljebb 4 csoport Csoportonként legfeljebb 8 port, 16 jelölt porttal minden egyes (dinamikus) 802.3ad Link Aggregation Group (LAG) csoporthoz. |
| VLAN | Egyidejűleg akár 255 aktív VLAN támogatása
Port-alapú és 802.1Q címke-alapú VLAN-ok VLAN kezelés Vendég VLAN |
| Hang VLAN | A hangforgalom automatikusan hangspecifikus VLAN-hoz kerül hozzárendelésre, és megfelelő QoS-szintekkel kezelik. A Voice Services Discovery Protocol (VSDP) biztosítja a hang végpontok és hívásvezérlő eszközök hálózatszintű, érintésmentes telepítését. |
| Általános VLAN regisztrációs protokoll (GVRP) és általános attribútum regisztrációs protokoll (GARP) | Protokollok a VLAN-ok automatikus terjesztésére és konfigurálására egy áthidalt tartományban |
| IGMP (1., 2. és 3. verzió) snooping | Az Internet Group Management Protocol (IGMP) a sávszélesség-igényes multicast forgalmat csak a kérőkre korlátozza; 255 multicast csoportot támogat (a forrásspecifikus multicasting is támogatott). |
| IGMP lekérdező | A snooping switchek Layer 2 multicast tartományának támogatására szolgál multicast router hiányában. |
| HOL blokkolás | Head-of-Line (HOL) blokkolásmegelőzés |
| Loopback érzékelés | Hurok elleni védelmet biztosít a hurokprotokoll csomagok továbbításával azokon a portokon, amelyeken a hurokvédelem engedélyezve van. Az STP-től függetlenül működik. |
| Layer 3 útválasztás | |
| IPv4 útválasztás | IPv4 csomagok vezetékes sebességű útválasztása
Legfeljebb 32 statikus útvonal és legfeljebb 16 IP-interfész |
| IPv6 útválasztás | IPv6 csomagok vezetékes sebességű útválasztása |
| Layer 3 interfész | Layer 3 interfész konfigurálása fizikai porton, LAG-on, VLAN-interfészen vagy loopback-interfészen. |
| Osztályok nélküli tartományközi útválasztás (CIDR) | A CIDR támogatása |
| DHCP (Dynamic Host Configuration Protocol) relé a 3. rétegben | DHCP-forgalom továbbítása IP-tartományokon keresztül |
| UDP (User Datagram Protocol) relé | A broadcast információk továbbítása a Layer 3 tartományokon keresztül az alkalmazások felderítése vagy a Bootstrap Protocol (BootP)/DHCP csomagok továbbítása érdekében. |
| Biztonság | |
| Secure Sockets Layer (SSL) | Az SSL titkosítja az összes HTTPS adatforgalmat, lehetővé téve a biztonságos hozzáférést a switch böngészőalapú kezelőfelületéhez. |
| Secure Shell (SSH) protokoll | Az SSH a Telnet-forgalom biztonságos helyettesítője. A biztonságos másolás (SCP) szintén SSH-t használ. Az SSH v1 és v2 támogatott. |
| IEEE 802.1X (hitelesítő szerepkör) | RADIUS (Remote Authentication Dial-In User Service) hitelesítés, vendég VLAN, egy/több állomás üzemmód és egy/több munkamenet. |
| STP loopback guard | További védelmet nyújt a Layer 2 továbbítási hurkok (STP hurkok) ellen. |
| Biztonságos magtechnológia (SCT) | Biztosítja, hogy a switch fogadni és feldolgozni tudja a kezelési és protokollforgalmat, függetlenül a forgalom mennyiségétől. |
| Biztonságos érzékeny adatok (SSD) | Az érzékeny adatok (például jelszavak, kulcsok stb.) biztonságos kezelésére szolgáló mechanizmus a kapcsolón, ezen adatok más eszközökre történő feltöltése és biztonságos automatikus konfiguráció. Az érzékeny adatok egyszerű szövegként vagy titkosítva történő megtekintéséhez való hozzáférés a felhasználó által konfigurált hozzáférési szintnek és a felhasználó hozzáférési módjának megfelelően biztosított. |
| Megbízható rendszerek | A megbízható rendszerek a Cisco termékek rendkívül biztonságos alapját képezik.
Futtatási idejű védelem (Végrehajtható terület védelme [X-Space], címtartomány elrendezésének véletlenszerűsége [ASLR], beépített objektumméret-ellenőrzés [BOSC]) |
| Kikötői biztonság | Lehetőség a forrás MAC-címek portokhoz kötésére és a megtanult MAC-címek számának korlátozására |
| RADIUS | Támogatja a RADIUS-hitelesítést a menedzsment-hozzáféréshez. A kapcsoló ügyfélként működik. |
| Viharvédelem | Műsorszórás, multicast és ismeretlen unicast |
| DoS megelőzés | Denial-of-Service (DoS) támadások megelőzése |
| Több felhasználói jogosultsági szint a CLI-ben | 1., 7. és 15. jogosultsági szintek |
| Hozzáférés-vezérlési listák (ACL) | Legfeljebb 512 szabály támogatása
Ejtés vagy sebességkorlátozás a forrás és cél MAC, VLAN azonosító vagy IPv4 vagy IPv6 cím, IPv6 folyamcímke, protokoll, port, DSCP (Differentiated Services Code Point)/IP precedence, TCP/UDP forrás és célportok, 802.1p prioritás, Ethernet típus, ICMP (Internet Control Message Protocol) csomagok, IGMP csomagok, TCP flag alapján; ACL alkalmazható a be- és kilépő oldalon egyaránt. Támogatott időalapú ACL-ek |
| QoS | |
| Prioritási szintek | 8 hardveres várólista |
| Ütemezés | Szigorú prioritás és WRR (Weighted Round-Robin) várólisták kiosztása a DSCP és a szolgáltatási osztály (802.1p/CoS) alapján. |
| Szolgáltatási osztály | Port alapú; 802.1p VLAN prioritás alapú; IPv4/v6 IP precedence/Type of Service (ToS)/DSCP alapú; differenciált szolgáltatások (DiffServ); osztályozás és újramegjelölés ACL-ek, megbízható QoS. |
| Árfolyamkorlátozás | Bejövő policer; kimenő formázás és sebességszabályozás; VLAN-onként, portonként és áramlásonként |
| Torlódáselkerülés | A TCP torlódáselkerülő algoritmusra van szükség a globális TCP-veszteségek szinkronizálásának csökkentéséhez és megelőzéséhez. |
| Szabványok | |
| Szabványok | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330. |
| IPv6 | |
| IPv6 | IPv6 állomás üzemmód
IPv6 Ethernet-en keresztül IPv6/IPv4 kettős verem IPv6 Szomszédkeresés (ND) IPv6 stateless cím automatikus konfigurálása Útvonal maximális átviteli egység (MTU) felfedezése Duplikált címek felismerése (DAD) Internet Control Message Protocol (ICMP) 6-os verziója IPv6 IPv4 hálózaton keresztül, ISATAP (Intrasite Automatic Tunnel Addressing Protocol) támogatással USGv6 és IPv6 Gold Logo tanúsítvánnyal rendelkezik |
| IPv6 QoS | IPv6 csomagok prioritása a hardverben |
| IPv6 ACL | IPv6 csomagok hardveres eldobása vagy sebességkorlátozása |
| Multicast Listener Discovery (MLD v1/2) szaglászás | IPv6 multicast csomagok csak a szükséges címzetteknek történő kézbesítése |
| IPv6 alkalmazások | Web/SSL, Telnet szerver/SSH, Ping, Traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), Simple Network Management Protocol (SNMP), RADIUS (Remote Authentication Dial-In User Service), Syslog, DNS kliens, DHCP kliens, DHCP autoconfig. |
| Támogatott IPv6 RFC-k | RFC 4443 (amely elavult RFC 2463): ICMPv6
RFC 4291 (amely hatályon kívül helyezi az RFC 3513-at): IPv6 címarchitektúra RFC 4291: IPv6 címzési architektúra RFC 2460: IPv6 specifikáció RFC 4861 (amely elavulttá teszi az RFC 2461-et): Neighbor Discovery for IPv6 (Szomszédfelderítés IPv6-hoz) RFC 4862 (amely hatályon kívül helyezi az RFC 2462-t): IPv6 Stateless Address Autoconfiguration (IPv6 stat nélküli címautokonfiguráció) RFC 1981: Útvonal MTU felderítése RFC 4007: IPv6 Scoped Address Architecture (IPv6 kiterjesztett címarchitektúra) RFC 3484: Alapértelmezett címválasztási mechanizmus RFC 5214 (amely elavítja az RFC 4214-et): ISATAP alagútépítés RFC 4293: Management Information Base (MIB) IPv6: Szöveges egyezmények és általános csoport RFC 3595: Szöveges konvenciók az IPv6 folyamcímkékhez |
| Menedzsment | |
| Cisco Business Dashboard | A switch-en futó Cisco Business Dashboard beágyazott szonda támogatása. Megszünteti a Cisco Business Dashboard Probe külön hardver vagy virtuális gép helyszíni beállításának szükségességét. |
| Cisco Business mobilalkalmazás | Mobilalkalmazás a Cisco Business Switch és Wireless termékekhez. Segít a helyi hálózat percek alatt történő beállításában, és egyszerű kezelést biztosít az ujjhegyről. |
| Cisco hálózati Plug and Play (PnP) ügynök | A Cisco Network Plug and Play megoldás egyszerű, biztonságos, egységes és integrált ajánlatot kínál az új fióki vagy egyetemi eszközök bevezetésének megkönnyítésére vagy a meglévő hálózat frissítéseinek biztosításához. A megoldás egységes megközelítést biztosít a Cisco útválasztók, kapcsolók és vezeték nélküli eszközök üzembe helyezéséhez, szinte nulla érintéses telepítési élményt nyújtva.
Támogatja a Cisco PnP Connectet |
| Webes felhasználói felület | Beépített kapcsoló konfigurációs segédprogram az eszköz egyszerű böngészőalapú konfigurálásához (HTTP/HTTPS). Támogatja a konfigurációt, a varázslókat, a rendszer műszerfalat, a rendszerkarbantartást és a felügyeletet.
Alap és haladó üzemmód a maximális működési hatékonyság érdekében |
| SNMP | SNMP 1, 2c és 3 verzió, csapdák támogatásával, valamint SNMP v3 Felhasználó-alapú biztonsági modell (USM) |
| Távfelügyelet (RMON) | A beágyazott RMON szoftverügynök 4 RMON csoportot támogat (előzmények, statisztikák, riasztások és események) a forgalom fokozott kezeléséhez, felügyeletéhez és elemzéséhez. |
| IPv4 és IPv6 dual stack | A két protokollcsomag egyidejű létezése az áttérés megkönnyítése érdekében |
| Firmware frissítés | Webböngésző frissítés (HTTP/HTTPS) és TFTP, valamint SSH-n keresztül futó SCP frissítés
Kettős kép a rugalmas firmware-frissítésekhez |
| Port tükrözés | Egy port forgalma tükrözhető egy másik portra hálózati elemzővel vagy RMON-szondával történő elemzés céljából. Legfeljebb 4 forrásport tükrözhető egy célportra. |
| VLAN tükrözés | A VLAN-ból érkező forgalmat egy portra lehet tükrözni hálózati elemzővel vagy RMON-szondával történő elemzés céljából. Legfeljebb 4 forrás VLAN tükrözhető egy célportra. |
| Dinamikus állomáskonfigurációs protokoll (DHCP) (12., 59., 60., 66., 67., 125., 129. és 150. opció) | A DHCP-opciók lehetővé teszik a szorosabb ellenőrzést egy központi pontról (DHCP-kiszolgáló) az IP-cím, az automatikus konfiguráció (konfiguráció és képfájlok letöltésével), a DHCP-továbbítás és az állomásnév megszerzése érdekében. |
| Biztonságos másolás (SCP) | Biztonságosan továbbítja a fájlokat a kapcsolóhoz és a kapcsolóról |
| Automatikus konfiguráció SCP-fájl letöltéssel | Lehetővé teszi a tömeges telepítést az érzékeny adatok védelme mellett |
| Szöveggel szerkeszthető konfigurációk | A konfigurációs fájlok szövegszerkesztővel szerkeszthetők és letölthetők egy másik kapcsolóra, megkönnyítve ezzel a tömeges telepítést. |
| Smartports | A QoS és a biztonsági funkciók egyszerűsített konfigurálása |
| Autó Smartportok | Automatikusan alkalmazza a Smartports szerepkörök által biztosított intelligenciát a portra a Cisco Discovery Protocol vagy LLDP-MED protokollon keresztül felfedezett eszközök alapján. Ez megkönnyíti a zero-touch telepítéseket. |
| Szöveges nézet Parancssori felület (CLI) | Szkriptelhető CLI. A teljes CLI és a menüalapú CLI is támogatott. A CLI az 1., 7. és 15. felhasználói jogosultsági szinteket támogatja. |
| Lokalizáció | A GUI és a dokumentáció több nyelvre történő lokalizálása |
| Bejelentkezési banner | Konfigurálható több banner a webes és a CLI számára is |
| Egyéb irányítás | Traceroute; egyetlen IP kezelése; HTTP/HTTPS; RADIUS; porttükrözés; TFTP frissítés; DHCP kliens; Simple Network Time Protocol (SNTP); kábeldiagnosztika; Ping; syslog; Telnet kliens (SSH biztonságos támogatás); automatikus időbeállítás a menedzsment állomásról. |
| Zöld (energiahatékonyság) | |
| Energia érzékelése | Automatikusan kikapcsolja az RJ-45 portot, ha a kapcsolat leállását észleli. Aktív üzemmódba lép, csomagveszteség nélkül, amikor a kapcsoló észleli, hogy a kapcsolat működik. |
| Kábelhossz érzékelés | A jelerősséget a kábel hossza alapján állítja be. Csökkenti az energiafogyasztást rövidebb kábelek esetén |
| EEE kompatibilis (802.3az) | Támogatja az IEEE 802.3az szabványt az összes réz Gigabit Ethernet porton |
| Port LED-ek letiltása | A LED-ek manuálisan kikapcsolhatók az energiatakarékosság érdekében |
| Időalapú kikötőüzemeltetés | Kapcsolódás fel vagy le a felhasználó által meghatározott ütemezés alapján (ha a port adminisztrációsan működik). |
| Időalapú PoE | A PoE tápellátás be- vagy kikapcsolható a felhasználó által meghatározott ütemezés alapján az energiatakarékosság érdekében. |
| Általános | |
| Jumbo keretek | Keretméretek 9K bájtig. Az alapértelmezett MTU 2K bájt |
| MAC-táblázat | 8K címek |
| Discovery | |
| Bonjour | A kapcsoló a Bonjour protokoll segítségével hirdeti magát. |
| Link Layer Discovery Protocol (LLDP) (802.1ab) LLDP-MED bővítésekkel | A Link Layer Discovery Protocol (LLDP) lehetővé teszi a kapcsoló számára, hogy a szomszédos eszközök számára, amelyek az adatokat egy MIB-ben tárolják, meghirdesse azonosítóját, konfigurációját és képességeit. Az LLDP-MED az LLDP továbbfejlesztése, amely az IP-telefonokhoz szükséges bővítéseket tartalmazza. |
| Cisco Discovery Protocol | A kapcsoló a Cisco Discovery Protocol segítségével hirdeti magát. A Cisco Discovery Protocol segítségével megismeri a csatlakoztatott eszközt és annak jellemzőit is. |
| Hardver | |
| Energiafogyasztás | |
| A rendszer energiafogyasztása | 110V=51.01W
220V=50.58W |
| Hőleadás (BTU/óra) | 174.06 |
| Kikötők | |
| Rendszerportok összesen | 48 Gigabit Ethernet 4 10 Gigabit Ethernet |
| RJ-45 port | 48 Gigabit Ethernet |
| Kombinált portok (RJ-45 SFP) | 4 SFP |
| Konzol port | Cisco szabványos RJ45 konzolport |
| USB-nyílás | A kapcsoló előlapján található USB Type-A csatlakozóhely a fájlok és képek egyszerű kezeléséhez |
| Gombok | Reset gomb |
| Kábelezés típusa | Árnyékolatlan csavart pár (UTP) 5e vagy annál jobb kategória 1000BASE-T esetén |
| LED-ek | Rendszer, Link/Act, PoE, Sebesség |
| Flash | 256 MB |
| CPU | 800 MHz ARM |
| DRAM | 512 MB |
| Csomagpuffer | |
| Csomagpuffer | 3 MB |
| Támogatott SFP modulok | |
| MGBSX1 | Multimódusú szál |
| MGBLX1 | Egymódusú szál |
| MGBLH1 | Egymódusú szál |
| MGBT1 | UTP 5 kategória |
| GLC-SX-MMD | Multimódusú szál |
| GLC-LH-SMD | Egymódusú szál |
| GLC-BX-U | Egymódusú szál |
| GLC-BX-D | Egymódusú szál |
| GLC-TE | UTP cat 5e |
| SFP-H10GB-CU1M | Réz koax |
| SFP-H10GB-CU3M | Réz koax |
| SFP-H10GB-CU5M | Réz koax |
| SFP-10G-SR | Multimódusú szál |
| SFP-10G-LR | Egymódusú szál |
| SFP-10G-SR-S | Multimódusú szál |
| SFP-10G-LR-S | Egymódusú szál |
| Környezetvédelmi | |
| A készülék méretei (Sz x D x H) | 445 x 288 x 44 mm (17,5 x 11,33 x 1,73 in) |
| Egységnyi súly | 3,95 kg (8,71 font) |
| Teljesítmény | 100-240V 50-60 Hz, belső, univerzális |
| Tanúsítványok | UL (UL 62368), CSA (CSA 22.2), CE-jelölés, FCC 15. rész (CFR 47) A osztályú szabvány |
| Üzemi hőmérséklet | 23° és 122°F (-5° és 50°C között) |
| Tárolási hőmérséklet | -13° és 158°F (-25° és 70°C között) |
| Működési páratartalom | 10% és 90% között, relatív, nem kondenzáló |
| Tárolási páratartalom | 10% és 90% között, relatív, nem kondenzáló |
| Akusztikai zaj és átlagos meghibásodási idő (MTBF) | |
| Ventilátor (szám) | 1 |
| Akusztikai zaj | 25°C: 29,7 dBA |
| MTBF 25°C-on (óra) | 1452667 |
| Garancia | |
| Korlátozott élettartam | |
| A csomag tartalma | |
| A csomag tartalma | Cisco Business 250 sorozatú intelligens kapcsoló
Hálózati kábel Szerelőkészlet Gyorsindítási útmutató |
Ez is érdekelheti Önt
Paraméterek
Tanácsadás
Gyakori kérdések
Mi történik, ha a festék nem illeszkedik a nyomtatómba?
Ha rossz terméket vásárolt, indoklás nélkül 30 napig visszaküldheti hozzánk a 2120 Dunakeszi, Szent György utca 15. - Horváth Péter címre ( csak a munkanapokon és személyesen a terméket NEM lehet visszavinni, csak postai úton).Ha az utángyártott festéket nem ismeri fel a nyomtatója online tudja reklamálni a megrendelést és küldünk csereterméket vagy kérheti a pénzvisszautalást. Ha véletlenül hiba található a weboldalunkon, és ez miatt rossz terméket vásárolt, akkor természetesen kicseréljük a festéket 30 nap után is. Időnként az ügyfelek elfelejtik eltávolítani a festékek védő elemeit - ha a termék nem fér bele a nyomtatóba, akkor ellenőrizze le, hogy eltávolította-e a narancssárga, sárga vagy egyéb színes műanyag elemeket.
Melyik cég szállítja ki az árut?
Megrendeléskor a következő szállítási lehetőségek közül választhat: GLS, GLS CSOMAGPONT. Bővebb információt az alábbi linken talál: https://www.tonerpartners.hu/vasaroljon-nalunk/termek-kezbesitese/
Honnan tudom, hogy mikor fog megérkezni a csomag?
Ha a terméket már becsomagolták fog kapni értesítést a raktárból. A kiszállító cégtől, vagyis a GLS-től is fog kapni e-mail, SMS értesítést, majd a kiszállítás napján telefonon felveszik Önnel a kapcsolatot. A csomag számát és annak nyomon követésére szolgáló linket e-mailben küldjük Önnek.
Személyes átvételre van lehetőség?
Sajnos nincs lehetőség személyes átvételre, nem tartunk fent üzlethelyiséget. Nálunk online tud vásárolni és a GLS szállítja házhoz a megrendelést.
Fizethetek a futárnál kártyával?
Igen, a GLS-nél tud fizetni kártyával- ilyen esetben használja az utánvét opciót (+350Ft). Ha a GLS CSOMAGPONTOT választja az összes átvételi pont mellett fel van tüntetve ez az információ.
Meddig kell elküldeni a megrendelést, hogy másnap kézhez kapjam?
A szállítási idő a raktár jelenlegi állapotától és a beszállító cégtől függ. Az esetek 95% -ában a TonerPartner PREMIUM termékeket a következő munkanapon szállítjuk, ha azokat 11:30-ig megrendeli. Eredeti termékek esetén a szállítási idő 2 munkanap ( ha a termék mellett nincs feltüntetve más időpont). A szállítási időt a termékleírásban vagy a kosárban találja megrendeléskor.
Honnan tudom, hogy hol van a csomagom jelenleg?
A GLS e-mailben vagy SMS-ben elküldi a csomag számát és egy linket annak nyomon követésére.
Szükséges vásárlás előtt regisztrálni a weboldalon?
A megrendelés teljesítéséhez nem kell regisztrálnia.
Letudok adni rendelést telefonon keresztük?
A GDPR, valamint a fogyasztók és a kiskereskedők jogi védelme miatt nem tudjuk elfogadni a telefonos megrendeléseket. Örömmel segítünk telefonon, de a megrendelését Önnek kell leadnia a weboldalon keresztül.
Hogy zajlik a reklamáció és mennyi ideig tart annak megoldása?
A legtöbb panaszt 7-14 munkanapon belül kezeljük. Bizonyos esetekben azonban ez 30 napra is meghosszabbítható, amely a panaszok kezelésének törvényes határideje is. A reklamáció online zajlik az alábbi linken: https://www.tonerpartners.hu/vasaroljon-nalunk/reklamacios-feltetelek/
Mit jelent az online kártyás fizetés?
A rendelését fizetheti online bankkártyájával, amelyet például készpénzfelvételre használ. Kártyás fizetés esetén előre fizet. A rendelést szükséges elküldenie, ezután átirányítjuk egy weboldalra ahol kitudja fizetni a megrendelést. Ez egy 100% -ban biztonságos fizetési mód. Fizetéskor használnia kell a kártya számát ( 16 számjegy), az érvényességi év/ hónapot, valamint a kártya hátuljáról egy háromjegyű (CCV) kódot. Ne felejtse el ellenőrizni a bankjánál, hogy engedélyezett-e kártyás fizetés az interneten.
Mikor kapom meg a hűségpontokat és hogyan válthatom be őket?
A hűségpontok automatikusan hozzáadódnak számlájához kiszállítást követő 21 nap után. Ezt követően a fiókjába való bejelentkezés után kiállíthat kedvezménykódot, amelyet a kosár 1. lépésénél tud majd alkalmazni - " Rendelkezem kuponkóddal"
Mik a hűségpontok?
A hűségpontokat regisztrált vásárlók kapják megrendelésenként minden egyes termékért, amik kedvezményként felhasználhatók a következő megrendelésnél. 10 pont 1 Ft kedvezményt jelent.
A termékkel kapcsolatban még senki nem tett fel kérdést. Ha valami felkeltette az érdeklődését, küldje el kérdését az űrlap segítségével. Mi szívesen válaszolunk rá.


 Átvételi pontok. 4085 átvételi pontunk van.
 Széles választék. Több mint 38000 terméket kínálunk.
 Nálunk van ideje. Az árut 30 napon belül visszaküldheti.
 Megjutalmazzuk Önt. Minden vásárlás után hűségpontot kap.


